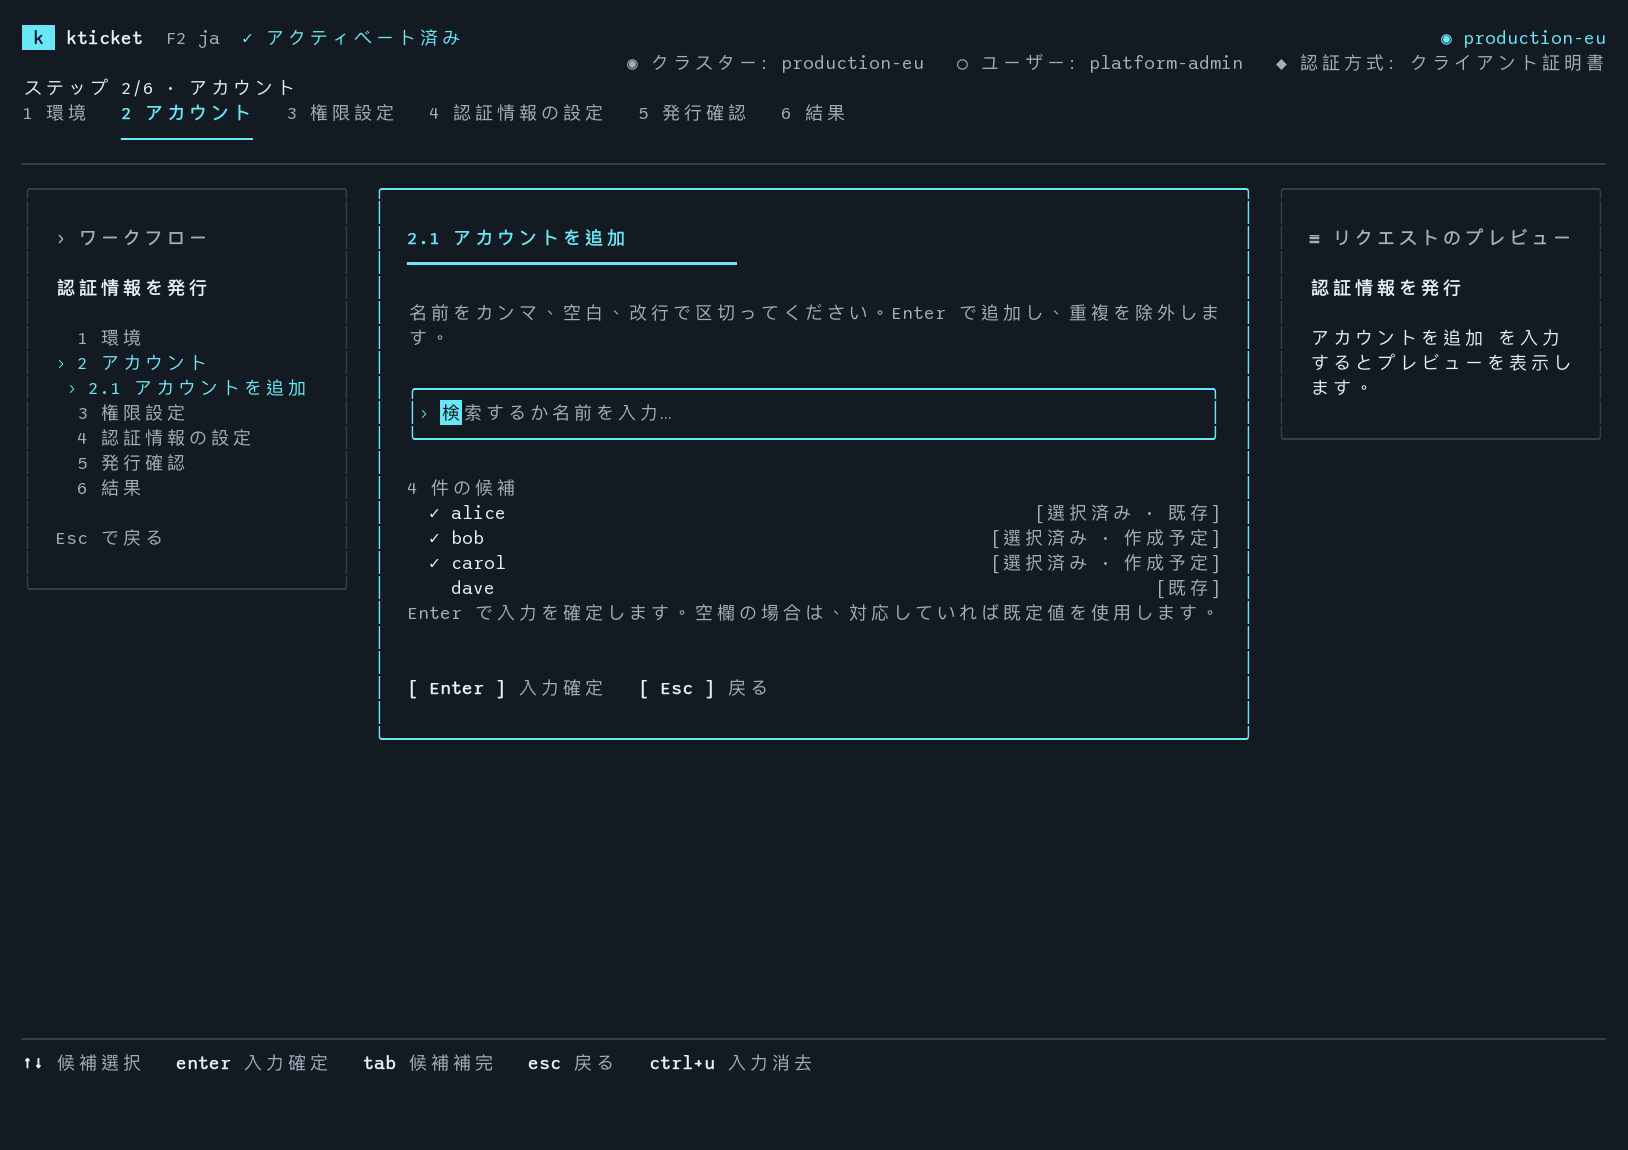
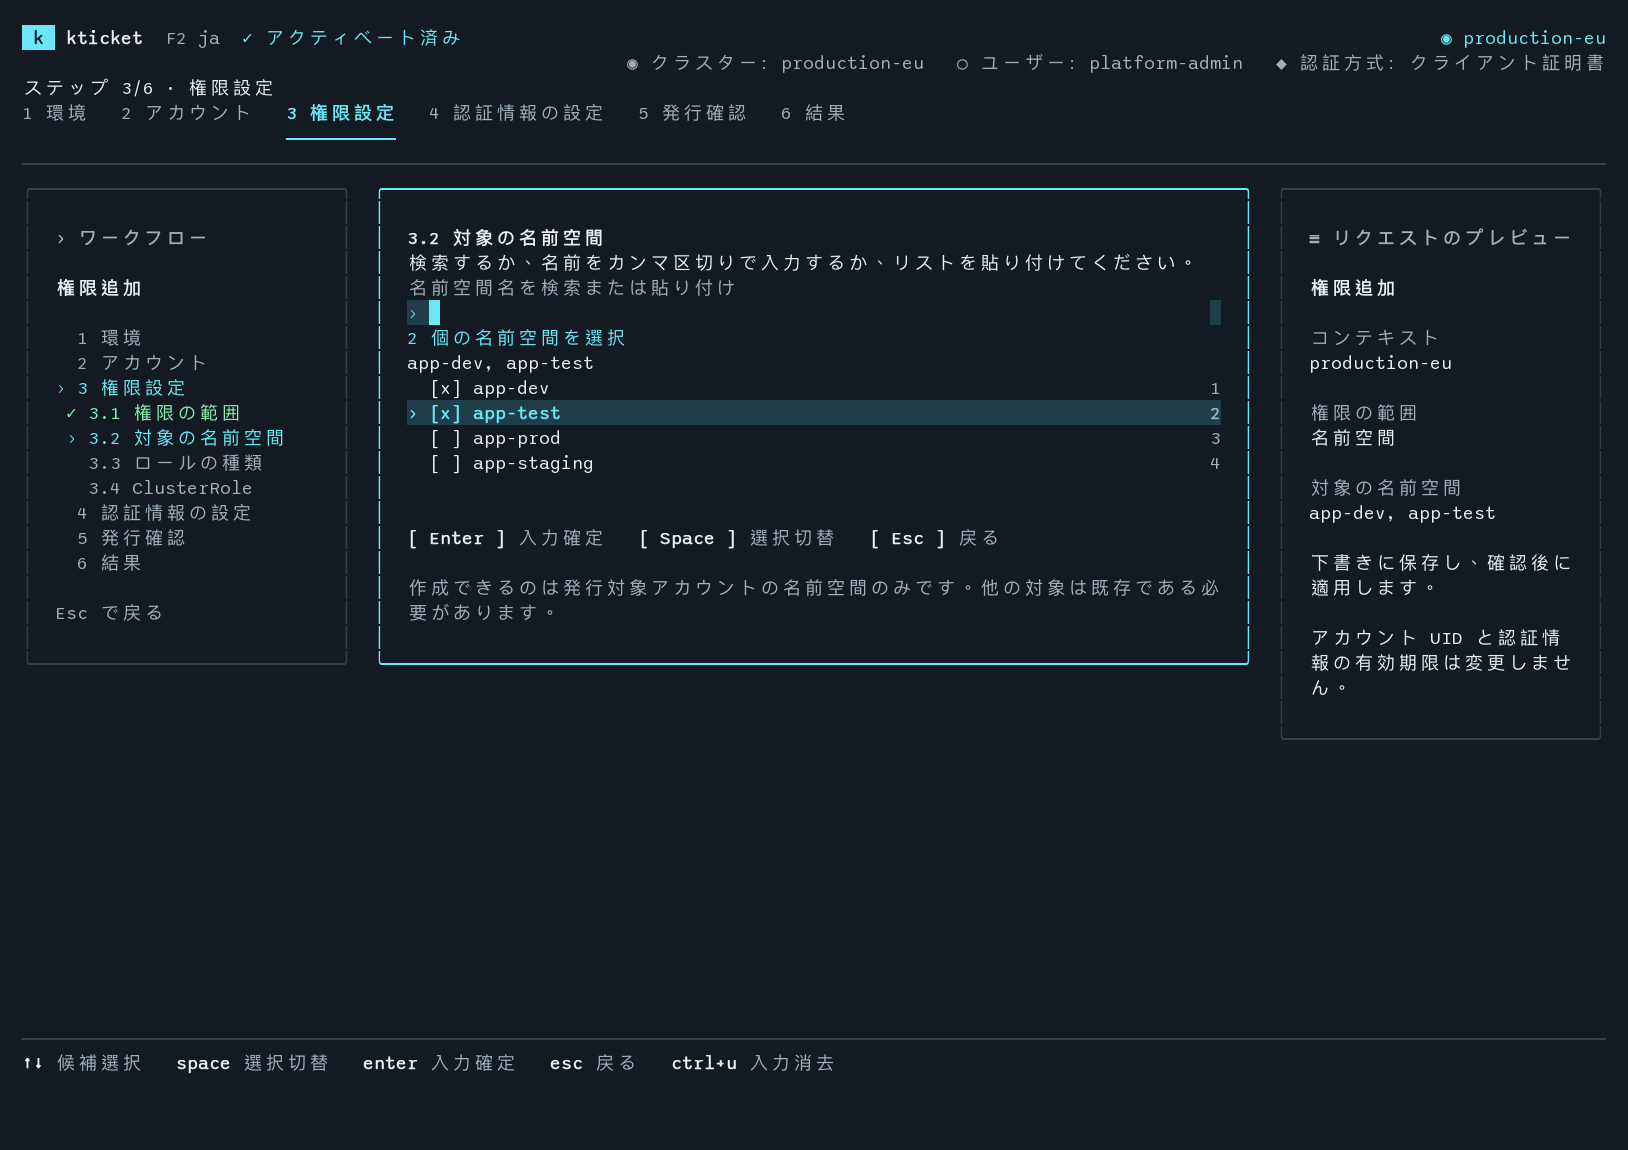
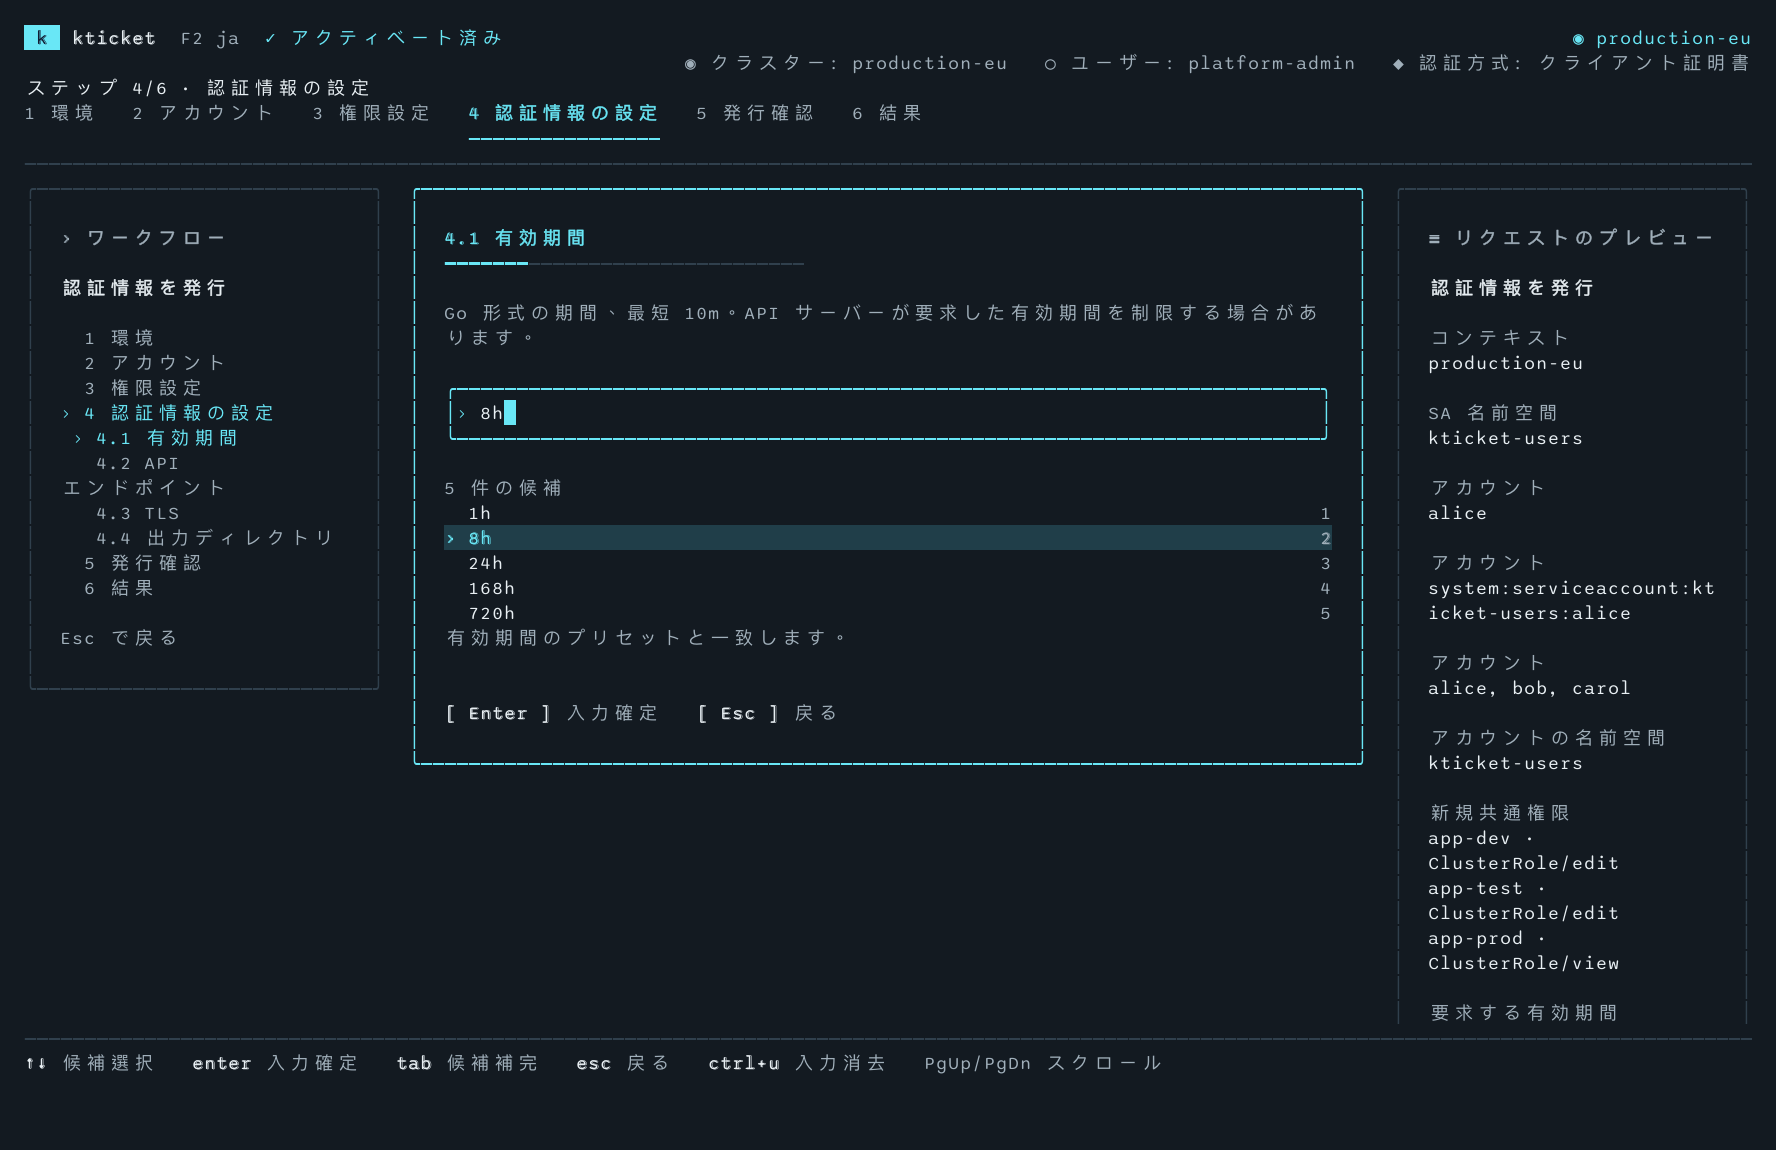
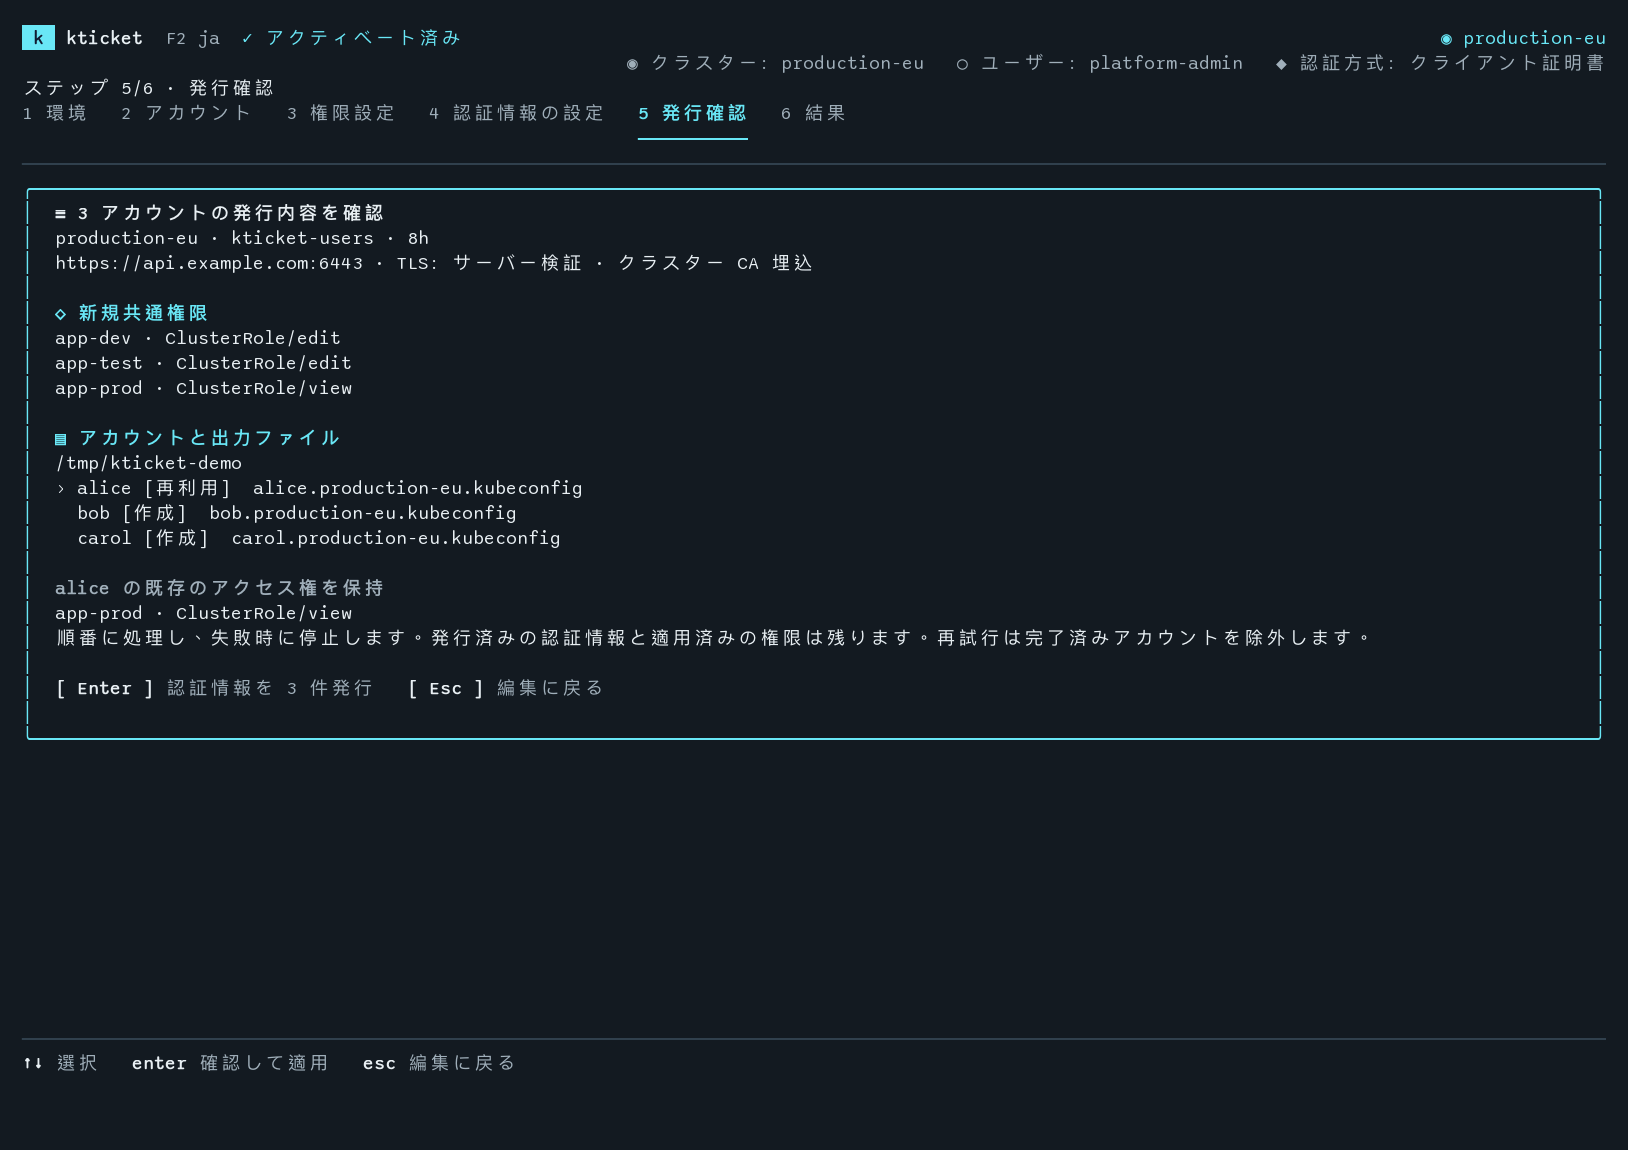
ターミナルから Kubernetes アクセスを管理
kticket
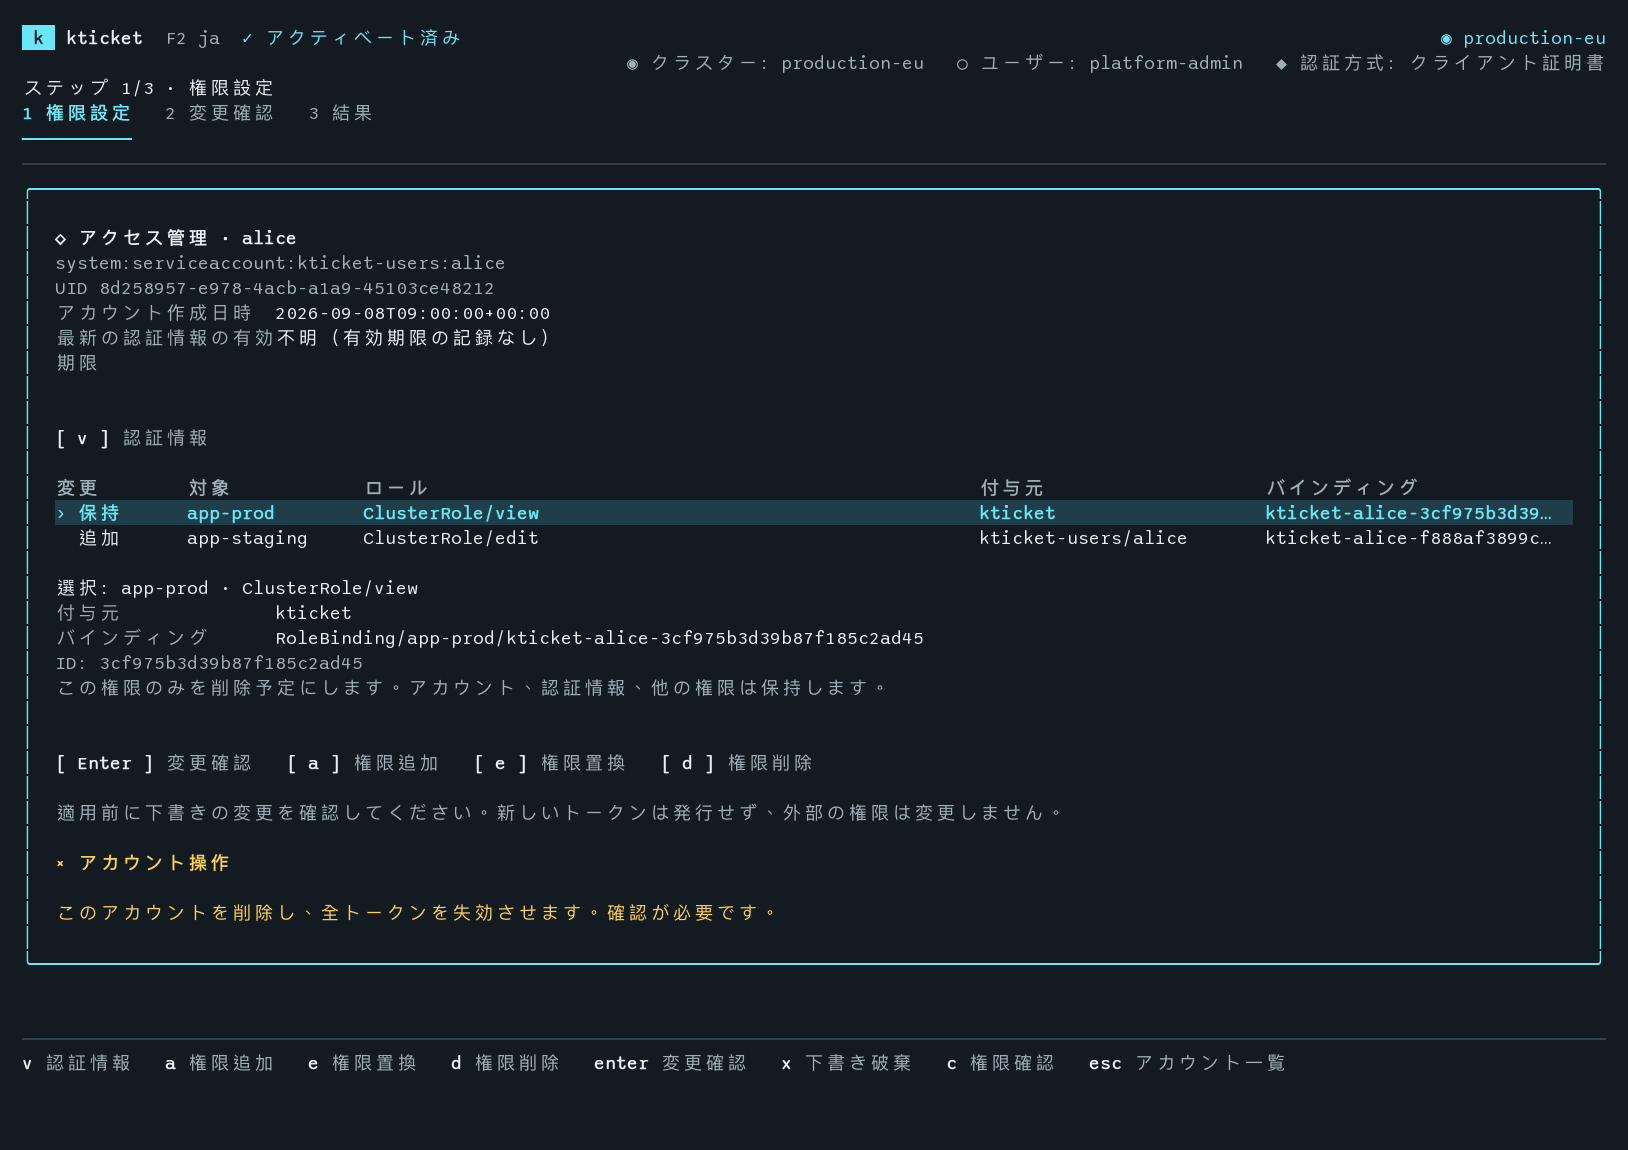
録画を読み込めません。下の画面例をご覧ください。
CRD 不要
データベース 不要
常駐サービス 不要
ネイティブ RBAC を使用
アカウント、認証情報、権限
認証情報が期限切れになってもアカウントは残ります。再発行せずに権限を変更でき、アカウントを削除すると全トークンが無効になります。
アカウントServiceAccount削除するまで保持
+認証情報TokenRequest実際の期限は API サーバーが決定
+権限ネイティブ RBAC再発行せずに更新
認証情報の発行とアクセス確認
認証情報を独立したファイルに保存
トークンは権限 0600 の kubeconfig にのみ保存し、既存ファイルやリンクは上書きしません。
admin.conf 変更なしalice.kubeconfig 0600bob.kubeconfig 0600
一括発行
共通権限と期間を設定し、発行前に出力パスを確認。
ABC+8
権限を確認
SubjectAccessReview で権限を確認します。
get pods / app-prod許可
認証情報の記録
発行・有効期限、トークン主体、監査 ID を確認。
credential-id
ターミナル UI と CLI
対話操作は TUI、スクリプトは CLI。F2 で TUI の言語を切り替えます。
TUICLIF2 / 日本語
ローカルで実行
kticket は端末上で動作し、既存の kubeconfig を使って Kubernetes API と連携します。追加のサービスは必要ありません。
認証情報はローカルに保持- 選択した Kubernetes API にだけ接続します。
- テレメトリやオンラインアクティベーションはありません。
- kubeconfig が端末の外へ送信されることはありません。
アカウントと権限の仕組み ↗ローカルkticket単一実行ファイル
KUBERNETES API
ServiceAccountアカウントTokenRequest認証情報RoleBinding権限
$2.99 で永久ライセンス
1 台用永久ライセンスで認証情報を発行し、権限を追加。
 kticket