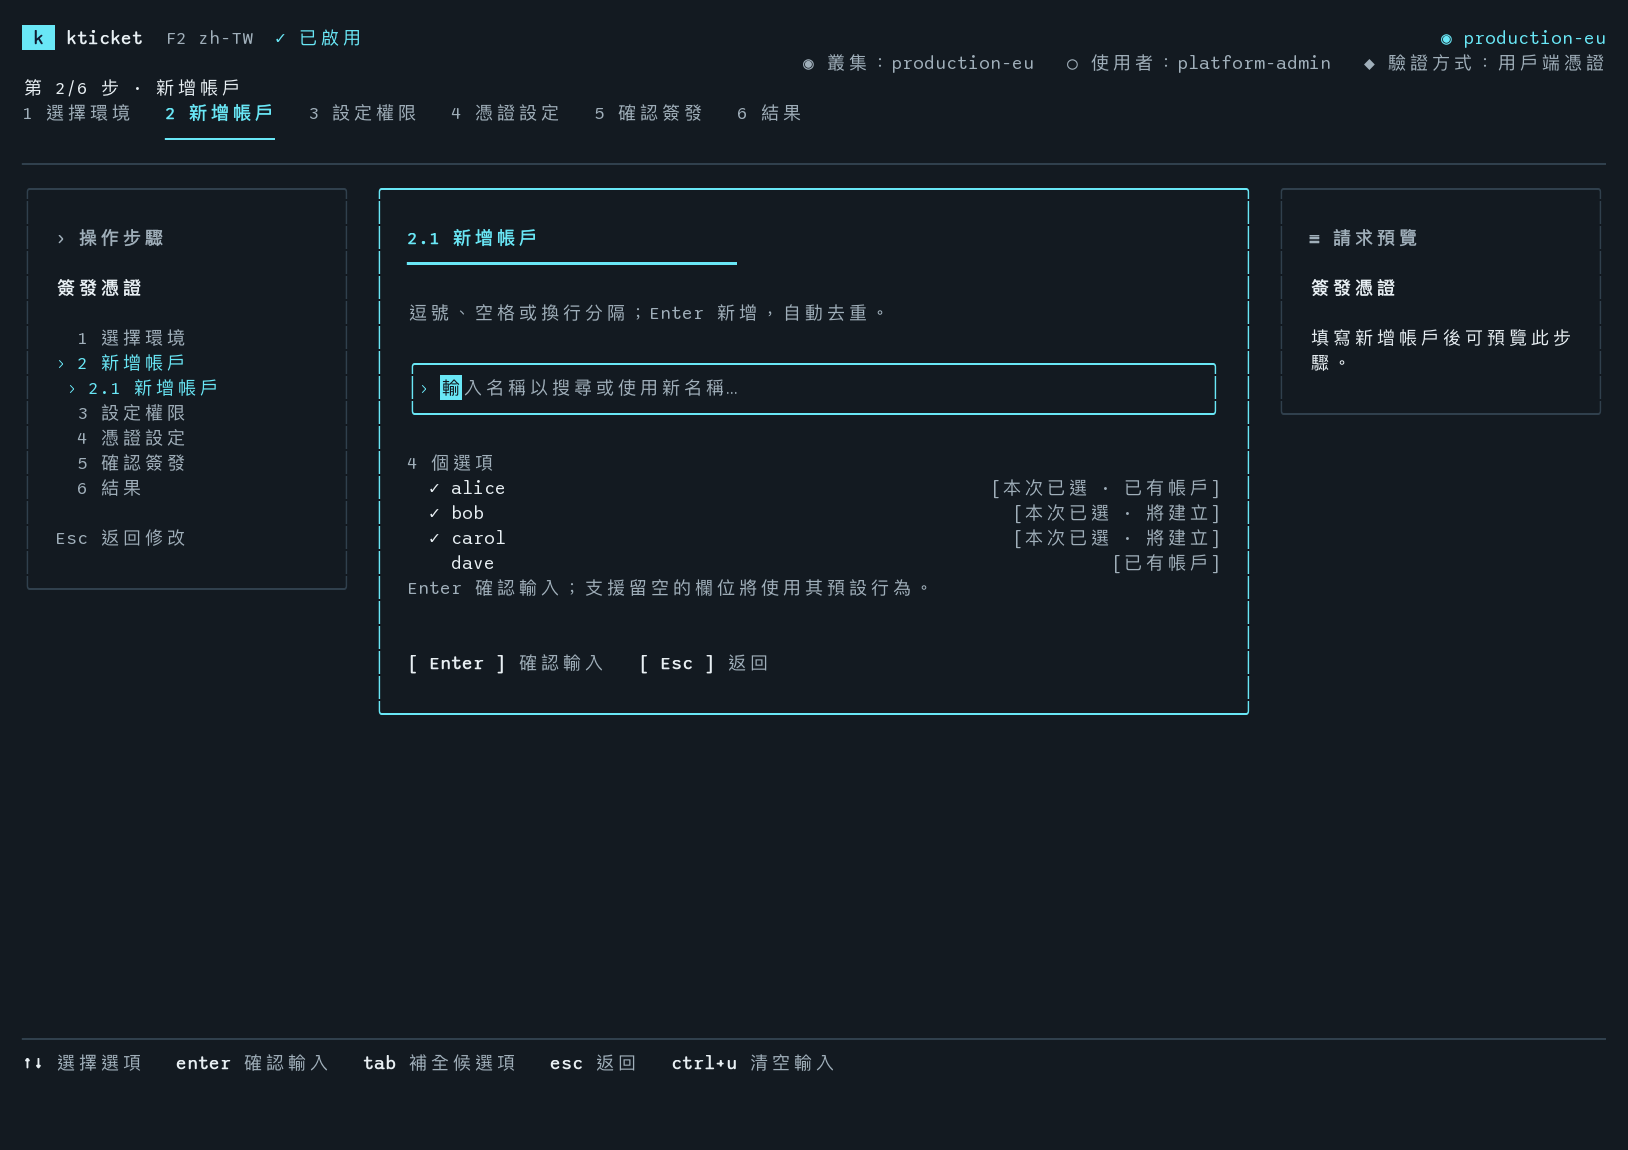
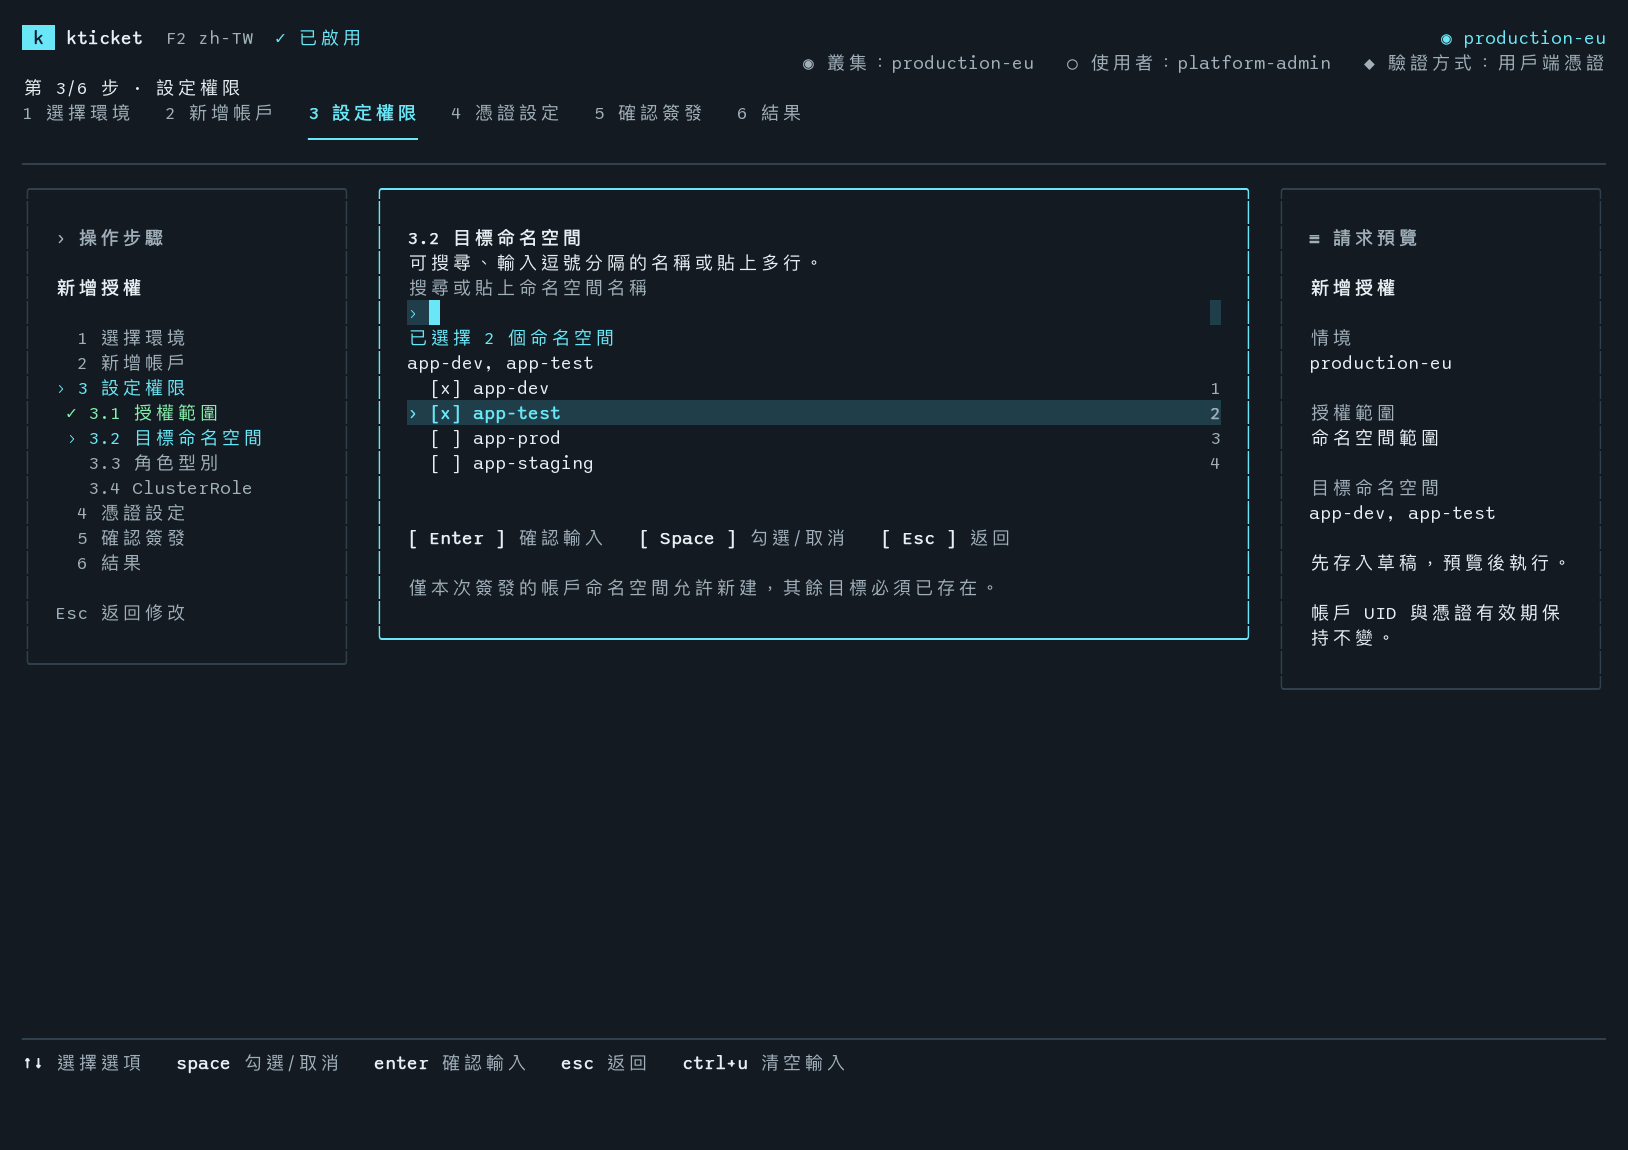
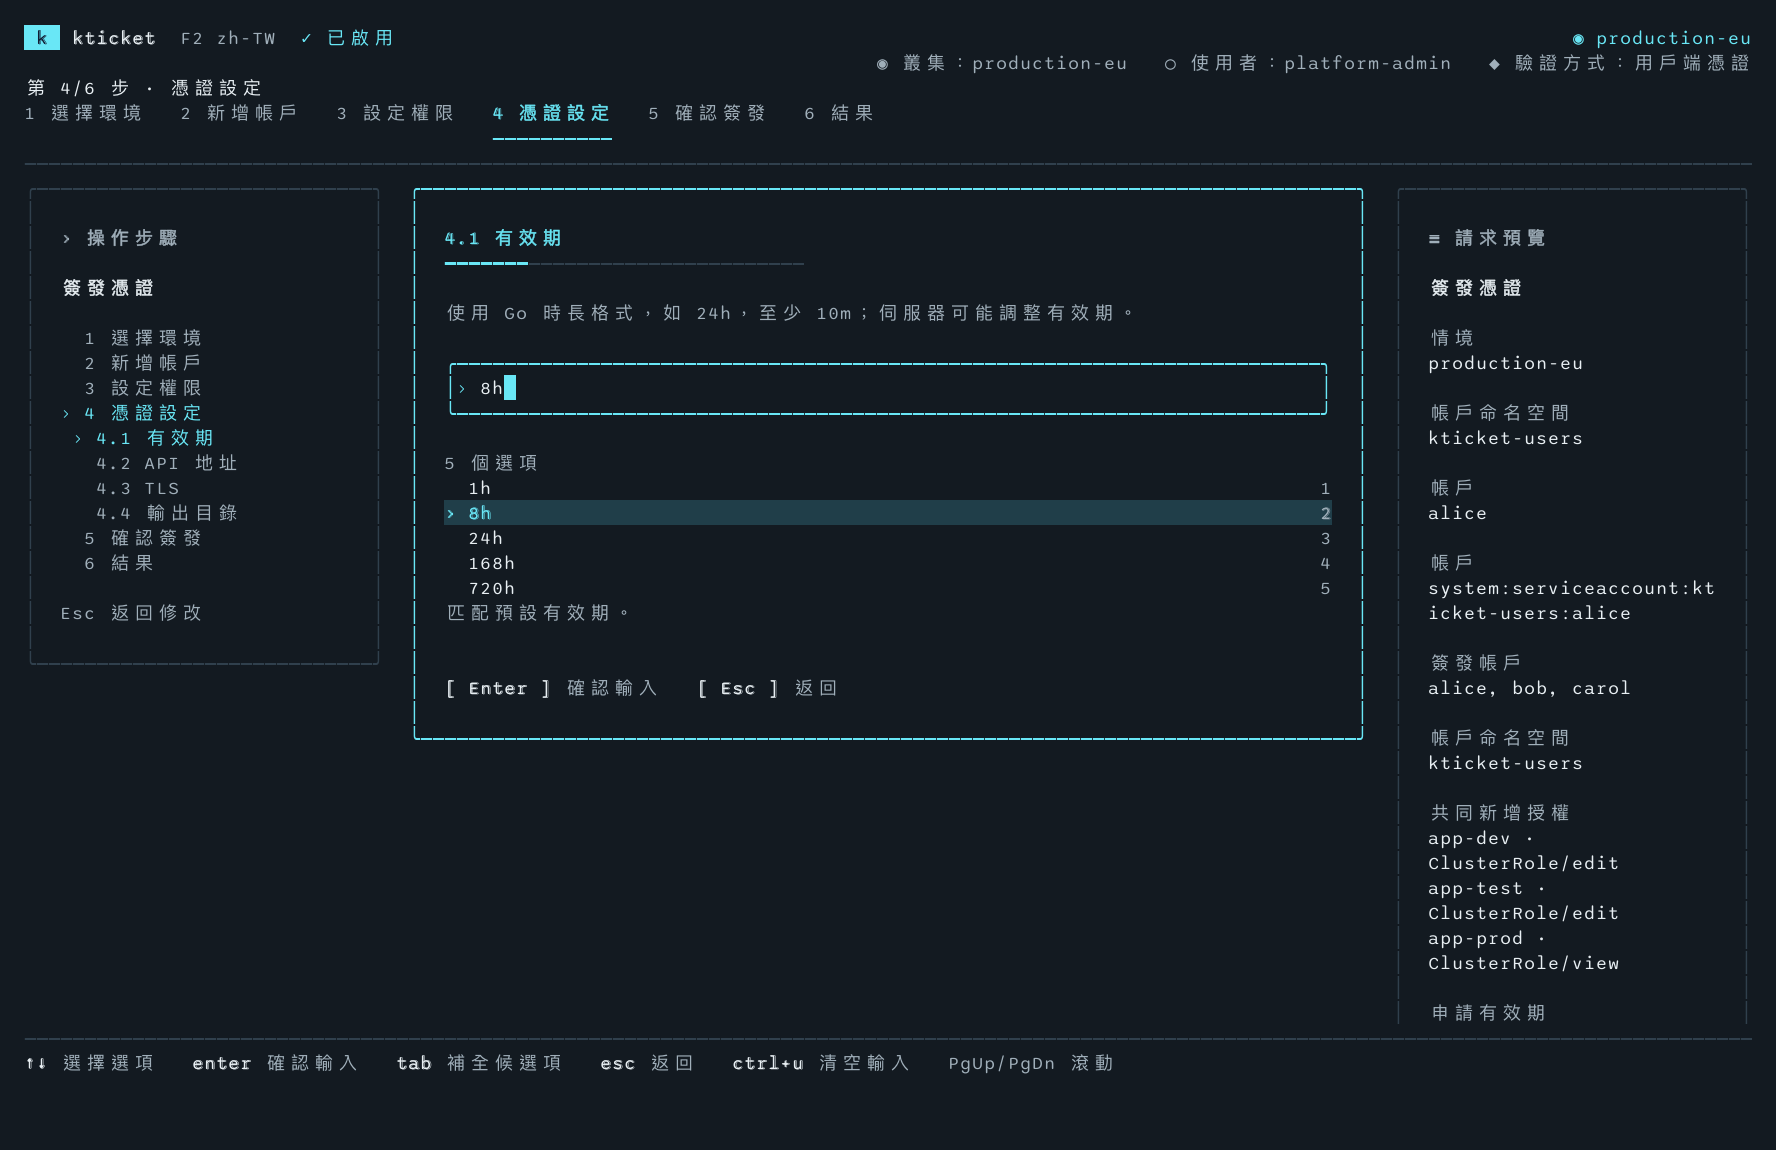
無需 CRD
無需資料庫
無需常駐服務
使用原生 RBAC
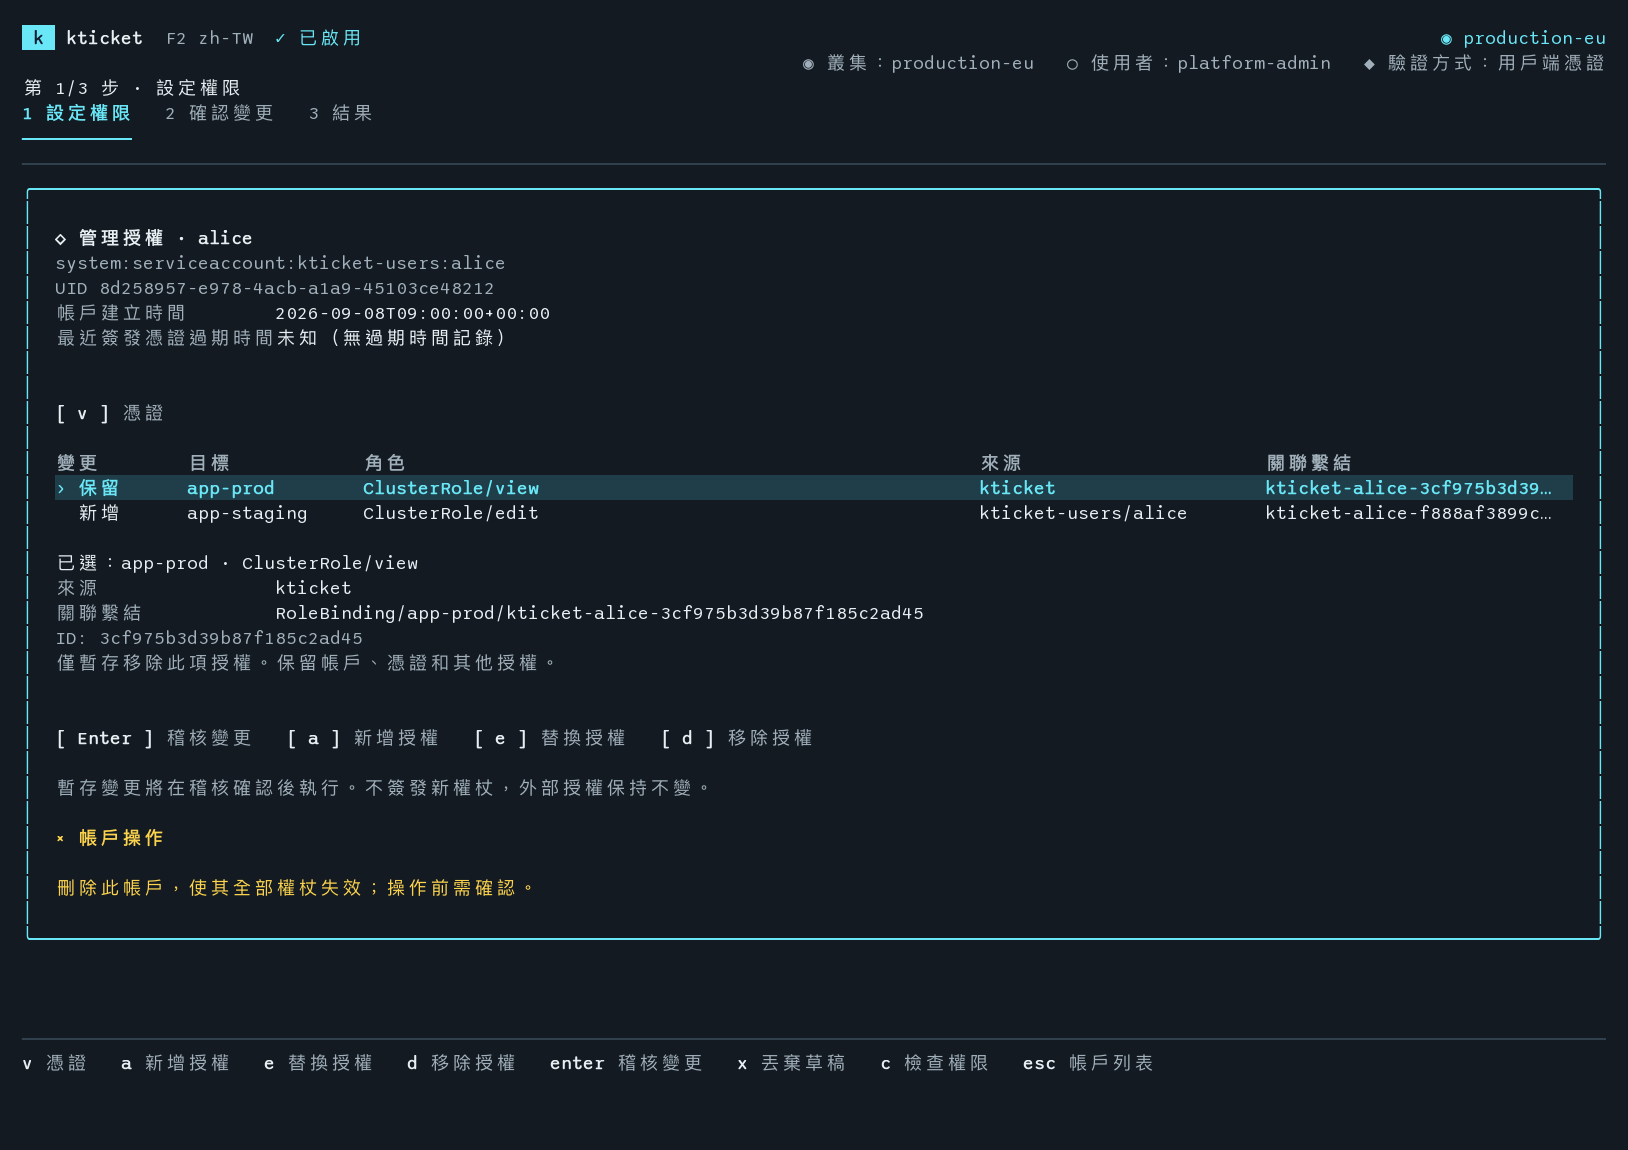
帳戶、憑證與授權
憑證到期後,帳戶仍保留。修改授權無需重新簽發憑證;刪除帳戶會使其全部權杖失效。
帳戶ServiceAccount保留至刪除
+憑證TokenRequest實際期限由 API 伺服器決定
+授權原生 RBAC更新無須重新簽發憑證
簽發憑證與檢查存取權
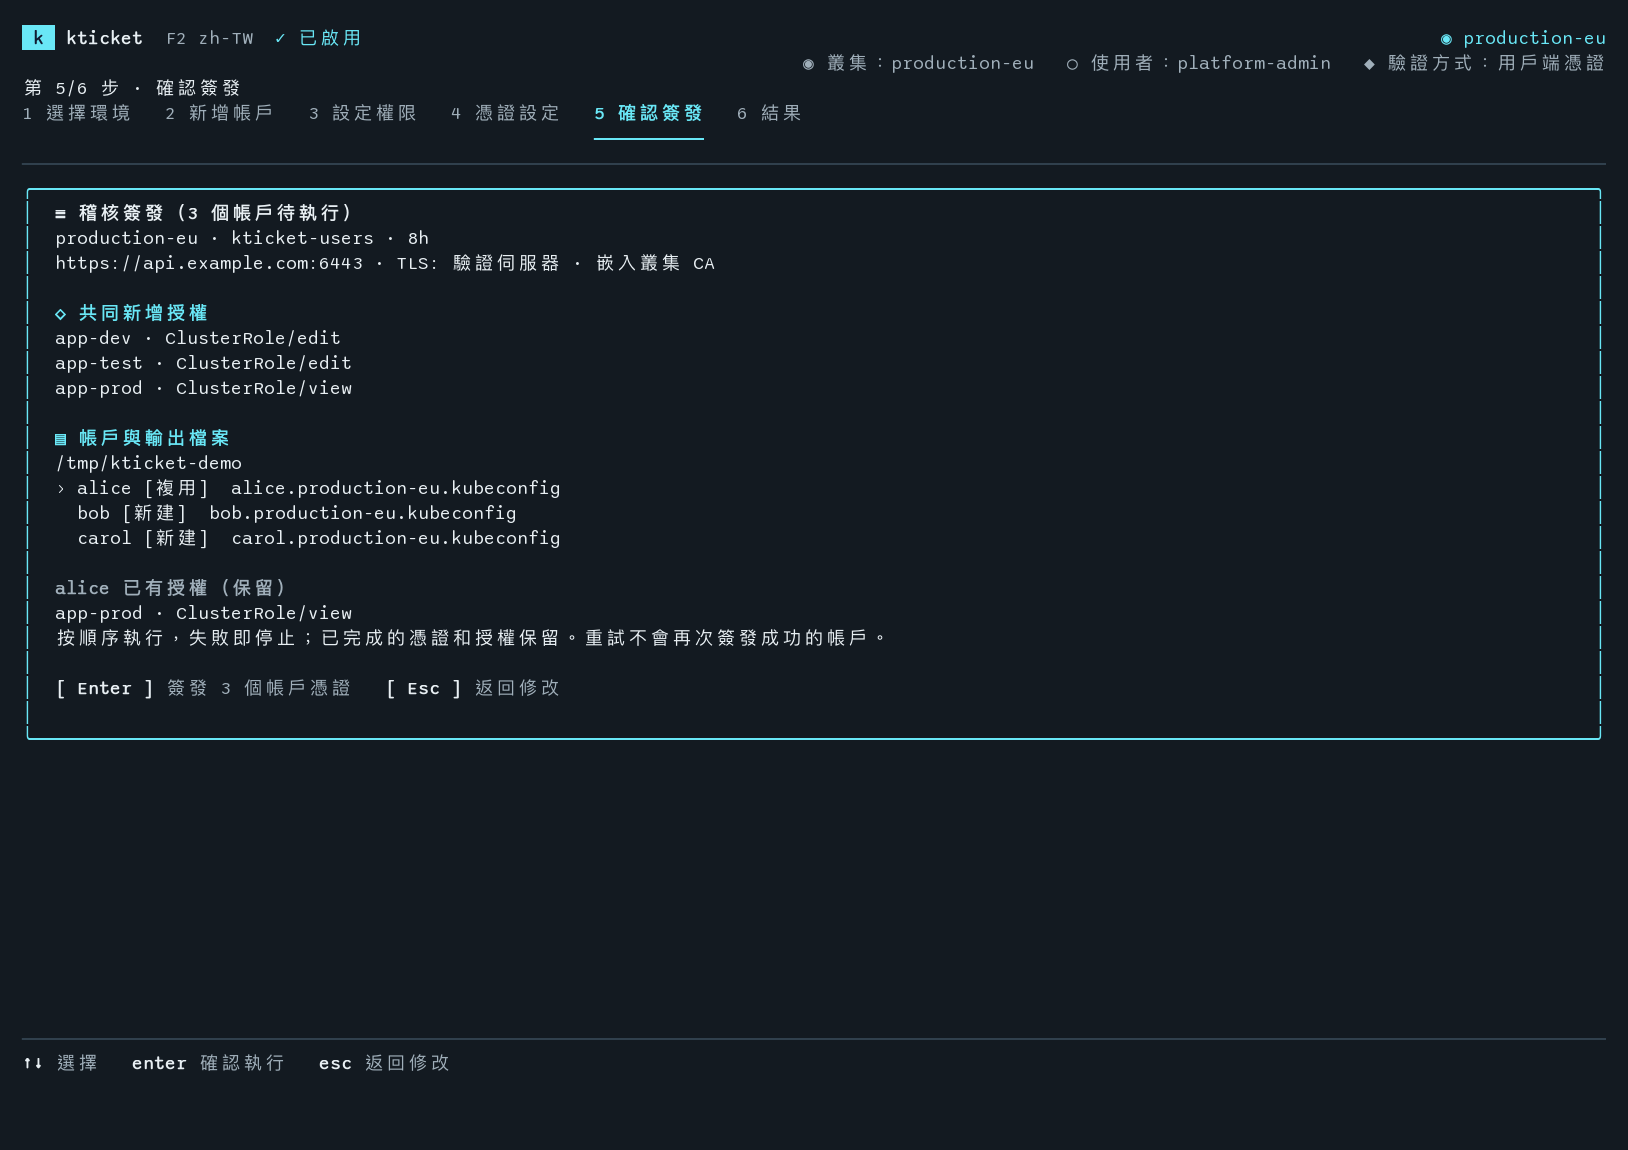
將憑證儲存為獨立檔案
權杖只寫入權限為 0600 的 kubeconfig。絕不覆寫既有檔案或符號連結。
admin.conf 未變更alice.kubeconfig 0600bob.kubeconfig 0600
批次簽發
設定共用授權與期限,簽發前確認輸出路徑。
ABC+8
檢查權限
透過 SubjectAccessReview 檢查權限。
get pods / app-prod允許
憑證記錄
查看簽發及到期時間、權杖主體及可用稽核 ID。
credential-id
終端機介面與 CLI
互動操作使用 TUI,指令碼使用 CLI。F2 切換 TUI 語言。
TUICLIF2 / 繁體中文
在本機執行
kticket 在你的電腦上執行,使用既有 kubeconfig 與 Kubernetes API 協作。不需要額外的服務。
憑證只留在本機- 只連線到你選擇的 Kubernetes API。
- 沒有遙測,也不需要線上啟用。
- kubeconfig 不會離開你的電腦。
了解帳戶與授權 ↗本機kticket單一執行檔
KUBERNETES API
ServiceAccount帳戶TokenRequest憑證RoleBinding授權
 kticket