
終端機介面指南
以 kticket 啟動終端機介面,或指定管理員 kubeconfig:
kticket --kubeconfig /path/to/admin.config終端機至少需 50 欄、18 列。寬螢幕並排顯示步驟、表單與請求預覽;較小的終端機使用單一面板。主題跟隨終端機的淺色或深色背景。
語言與導覽
kticket --lang en
kticket --lang zh-CN
kticket --lang zh-TW
kticket --lang ja
kticket --lang fr
kticket --lang de
KTICKET_LANG=zh-CN kticket
語言依序由 --lang、KTICKET_LANG、LC_ALL、LC_MESSAGES、LANG 決定。支援 zh_CN.UTF-8 等常見地區設定。未支援的系統語言退回英文;無效的明確語言設定或 KTICKET_LANG 值會回報錯誤。
沒有語言設定時,主機目前 UTC 時差為 UTC+8 就選擇簡體中文,其他時差選擇英文。使用 --lang 或 KTICKET_LANG 可明確指定。
任一頁面按 F2 可循環切換英文、簡體中文、繁體中文、日文、法文及德文,保留輸入、游標、暫存授權及執行中操作。設定僅適用目前工作階段。CLI 旗標、說明與輸出維持英文;資源名稱、路徑、API 操作及底層錯誤保留原值。
| 按鍵 | 動作 |
|---|---|
| ↑/↓ | 切換選項或資料列 |
| Enter | 確認輸入或目前步驟 |
| Esc / Ctrl+B | 編輯時返回上一步 |
| Ctrl+U | 清除目前輸入 |
| Tab | 在單選欄位補齊目前或第一個候選項 |
| Space / Tab | 切換多選清單中的命名空間 |
| PgUp / PgDn | 捲動較長的預覽、說明與診斷資訊 |
| F1 | 顯示目前頁面的所有快捷鍵;Esc 關閉說明 |
| F2 | 切換介面語言 |
首頁使用方向鍵或按 1、2、3 選擇操作。各頁面操作顯示於底部。
物件選擇器取得焦點時載入建議。輸入可篩選,完全符合者會反白。方向鍵選取並填入候選值。無完全符合時,下鍵選第一項、上鍵選最後一項。Tab 補齊但不前進,Enter 確認。建議載入失敗仍可手動輸入,但必要物件須驗證成功才能繼續。
標頭顯示所選叢集、管理員 kubeconfig 的本機使用者別名及驗證方式。別名來自設定,不是已驗證的 Kubernetes 身分。
簽發憑證
簽發流程共有六個階段。上方導覽顯示目前階段;2.1 之類的表單標題表示該階段內的欄位。
- 環境。 選擇情境及 ServiceAccount 命名空間,後者預設為
kticket-users。 - 帳戶。 輸入單一名稱,或貼上以逗號、空格、換行分隔的名稱。確認去重後的帳戶清單,以及將建立或重用的帳戶。
- 設定授權。 為本批次所有帳戶新增授權。初始清單為空;空清單按 Enter 開啟確認對話框,再按 Enter 不新增權限繼續,Esc 關閉。已有新增授權時,按一次 Enter 即可繼續。
- 憑證設定。 設定期限、API 端點、TLS 驗證及既有輸出目錄。期限預設
24h,最短10m,精確至整秒。輸出目錄預設為目前使用者的家目錄,以絕對路徑顯示。明確輸入的目錄優先。 - 確認簽發。 確認新授權、保留的存取權、連線設定及各
<accountName>.<clusterName>.kubeconfig檔名。Enter 開始簽發,Esc 返回編輯。 - 執行結果。 檢查各帳戶結果及需要處理的操作。
選擇帳戶
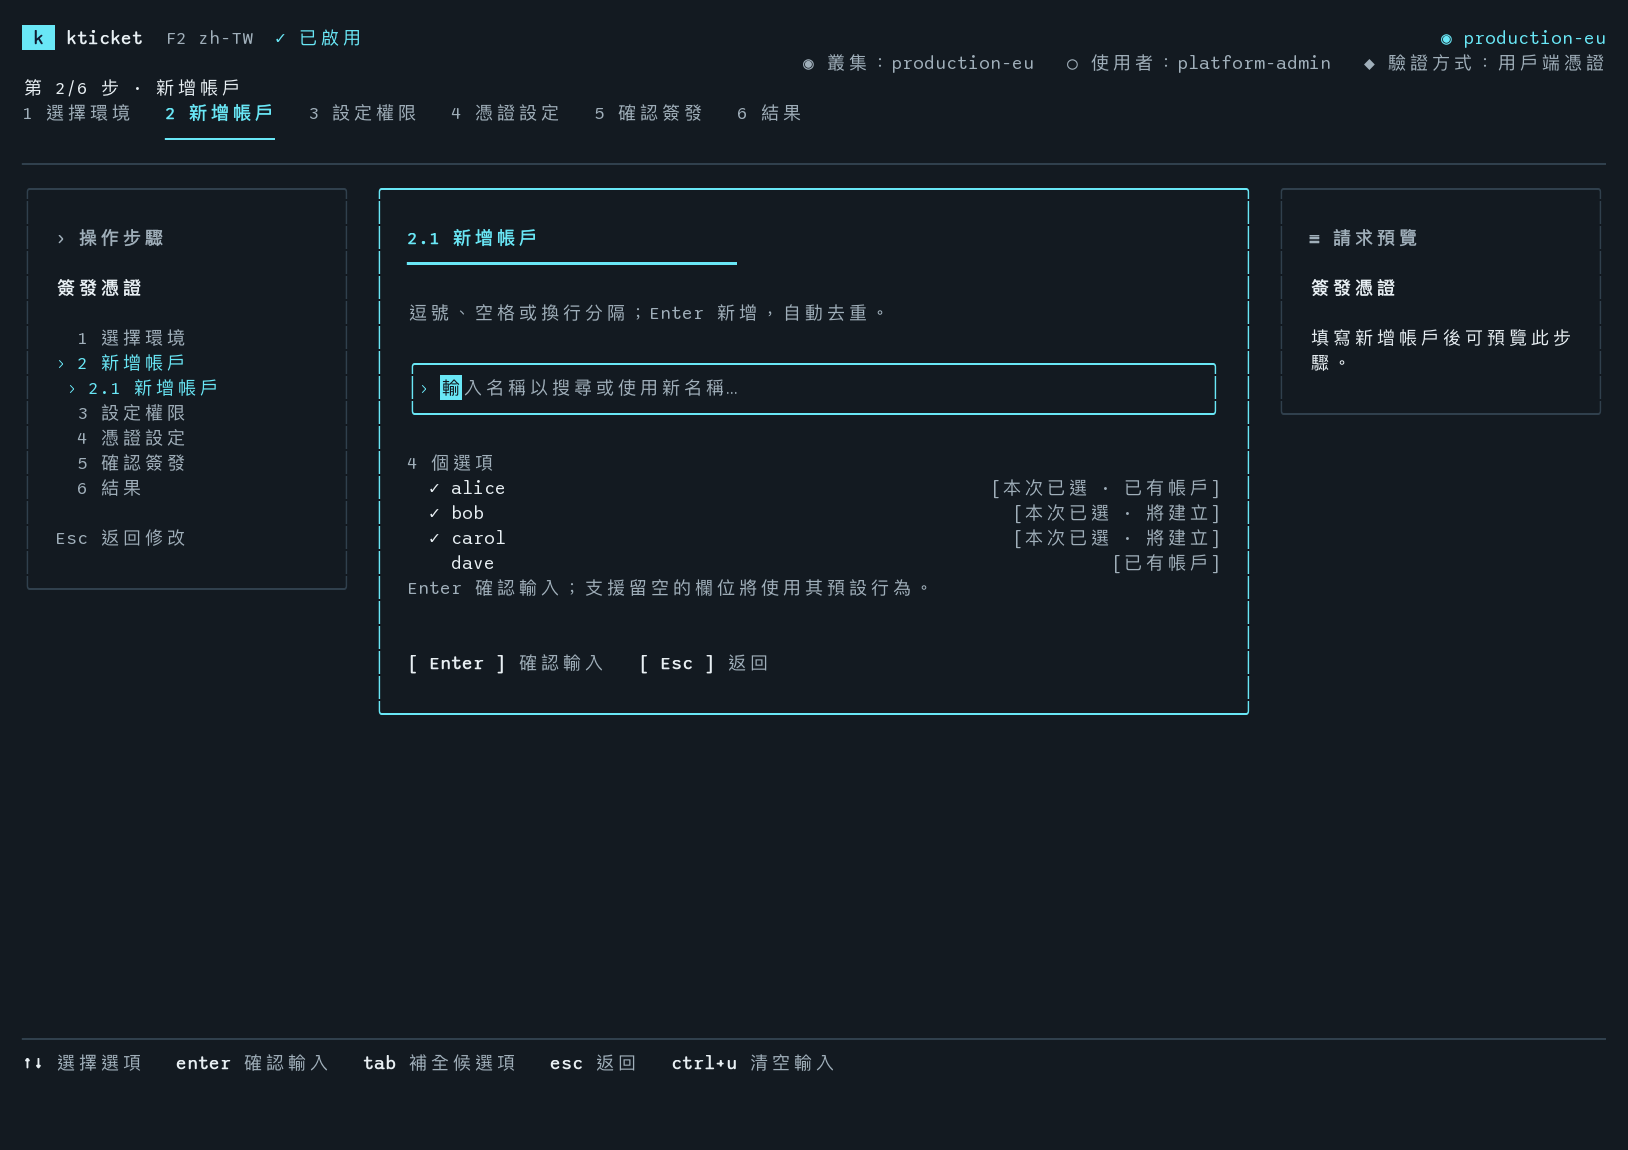
alice, bob,以及 carol 已選取。 alice 已存在; bob 及 carol 將建立。 dave 已存在但未選取。勾選符號代表已加入批次,與目前輸入或反白候選項無關。
選擇器同時包含已選名稱與既有受管理帳戶。選擇候選項會填入輸入欄;Enter 加入批次,已選帳戶不會重複加入。
帳戶清單中,a 新增名稱,d 從批次移除名稱,不會刪除 ServiceAccount。用 ↑/↓ 查看各帳戶既有的直接與群組指派。
共用授權清單中,a 新增、e 編輯新增項、d 取消。所有帳戶得到相同新增項,但保留各自既有權限,最終存取權可能不同。例如為 alice, bob, carol 簽發,在 app-dev、app-test 加入 ClusterRole/edit,並在 app-prod 加入 ClusterRole/view。
簽發時只能建立帳戶命名空間與 ServiceAccount。參照的角色與目標命名空間必須存在;例外是在此次建立的帳戶命名空間繫結既有 ClusterRole。Role 一律需要既有命名空間。變更帳戶命名空間會清除目標選擇,以便重新確認。
簽發前會檢查整批帳戶的無效名稱、缺少目標、既有檔案或符號連結,以及重複輸出路徑。編輯草稿及批次檢查不寫入授權或簽發權杖。簽發時再次檢查以偵測期間變更。確認畫面會特別標示叢集範圍 cluster-admin 存取權及停用 TLS 驗證。
多選目標命名空間
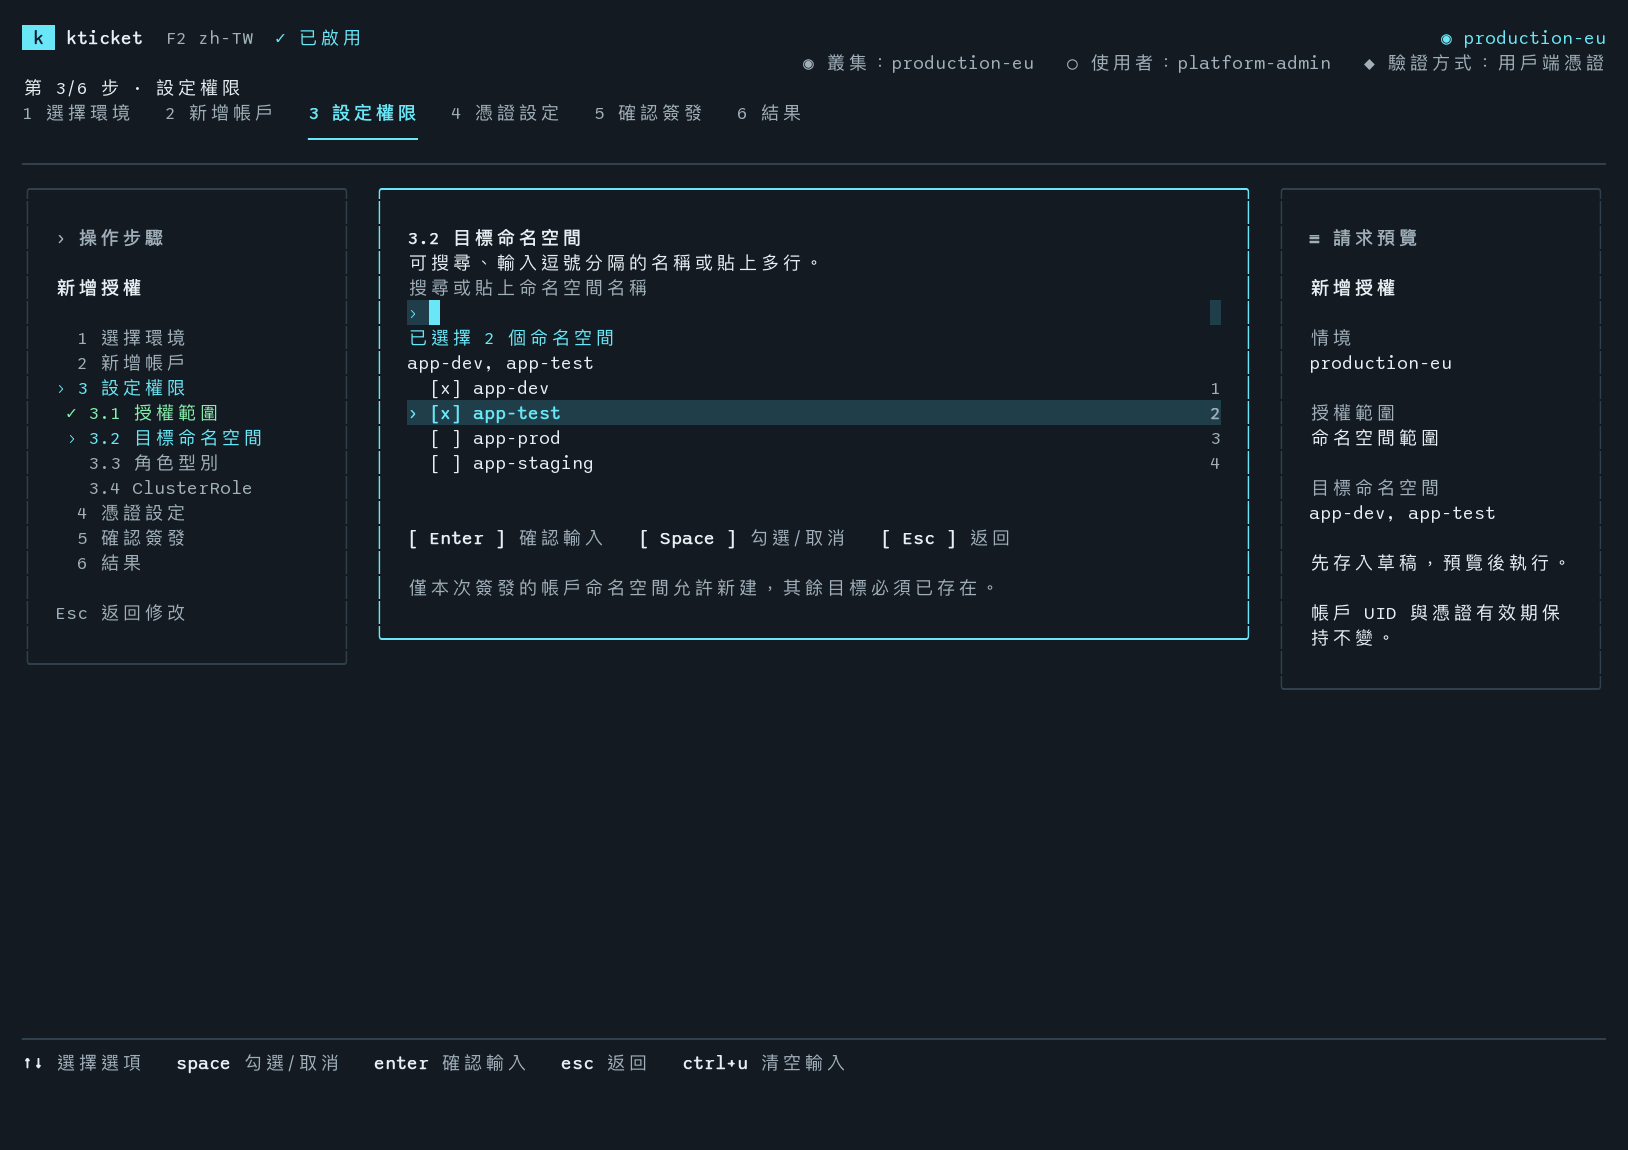
app-dev 及 app-test 已勾選。確認目標後選擇角色類型與名稱,角色會套用到每個目標。
新增授權時用 ↑/↓ 移動、Space 或 Tab 選取命名空間。也可輸入逗號分隔名稱或貼上多行清單。Enter 驗證選擇,Ctrl+U 清除。
為全部目標選擇同一角色。每個命名空間形成獨立授權,重複項會移除,之後可個別編輯。其他位置如需不同角色,請另行新增。
命名空間 Role 的相同名稱必須存在於全部所選命名空間,建議只顯示共有名稱。命名空間範圍的 ClusterRole 會在各目標建立 RoleBinding,不會授予整個叢集的存取權。
確認批次
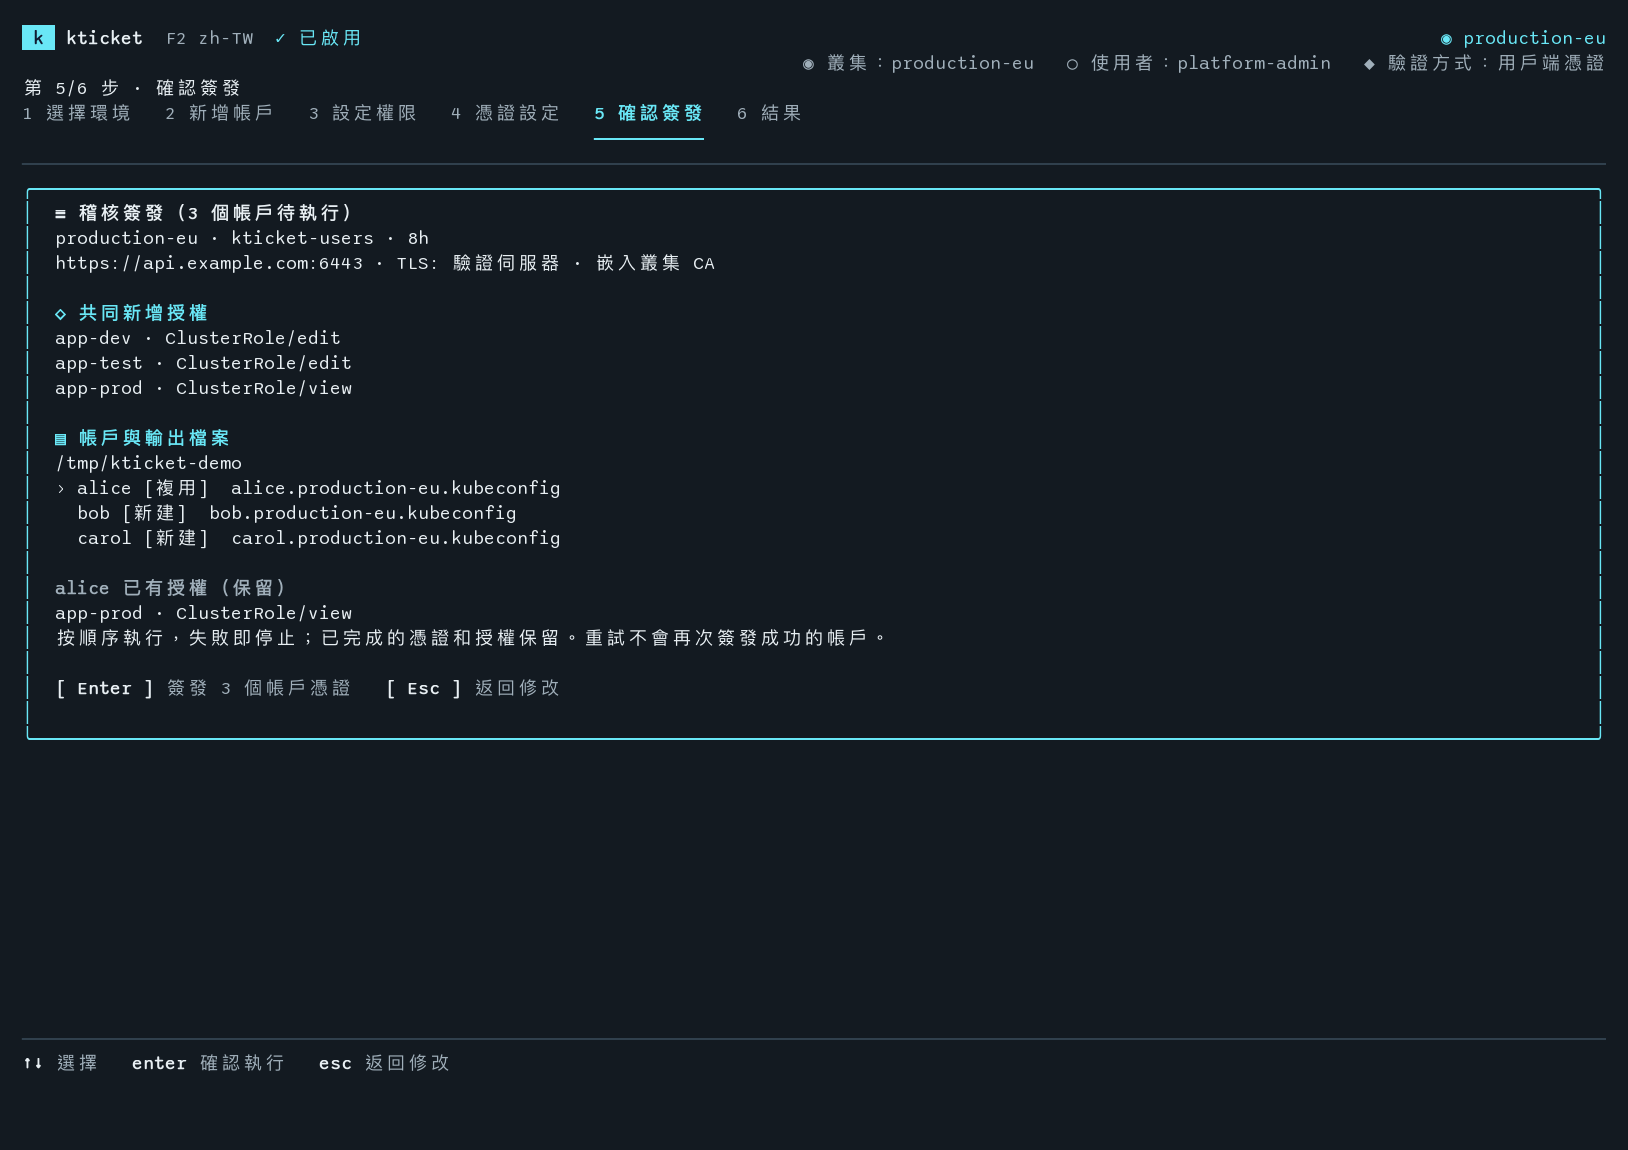
確認畫面列出三個帳戶、要求八小時期限、共用授權及每個帳戶的輸出檔。 alice 保留既有的 app-prod 授權;再次選取不會建立重複繫結。
結果與重試
帳戶依序處理;每個完成後更新結果,第一次失敗即停止。↑/↓ 可查看各帳戶操作、實際到期時間及撤銷指令。輸出 kubeconfig 路徑會醒目顯示。本機桌面工作階段中,o 在檔案管理員顯示所選成功檔案;若該列失敗,則顯示批次中第一個成功檔案。SSH 或無桌面環境不顯示此動作。權杖值絕不顯示。
失敗後已完成的憑證與授權會保留。同一工作階段中,r 重新檢查並確認失敗或待處理帳戶,略過成功帳戶。權杖已簽發但後續失敗時,標記為「需要處理」,排除自動重試。再次簽發前請檢查操作報告。
重試狀態只保留在目前工作階段,結束 kticket 後無法續跑批次。失敗後可能殘留的叢集資源請參閱失敗處理。
檢查帳戶與憑證
選擇「帳戶與授權」。表格顯示受管理帳戶及繫結。寬終端機在建立時間後顯示下一個憑證到期時間。帳戶 UID 位於所選列的詳細資料。
| 按鍵 | 帳戶清單操作 |
|---|---|
| Enter / a | 開啟帳戶存取權編輯器 |
| v | 查看憑證記錄 |
| i | 開始簽發 |
| r | 確認帳戶撤銷 |
| Ctrl+R | 重新整理 |
| q | 結束 |
憑證歷程中,↑/↓ 選取記錄,PgUp/PgDn 捲動詳細資料,Esc 返回。開啟歷程會保留暫存權限變更。記錄顯示別名、簽發時間、到期時間、完整 ID 及可用的稽核 ID。帳戶建立時間與憑證簽發時間不同。
編輯帳戶權限
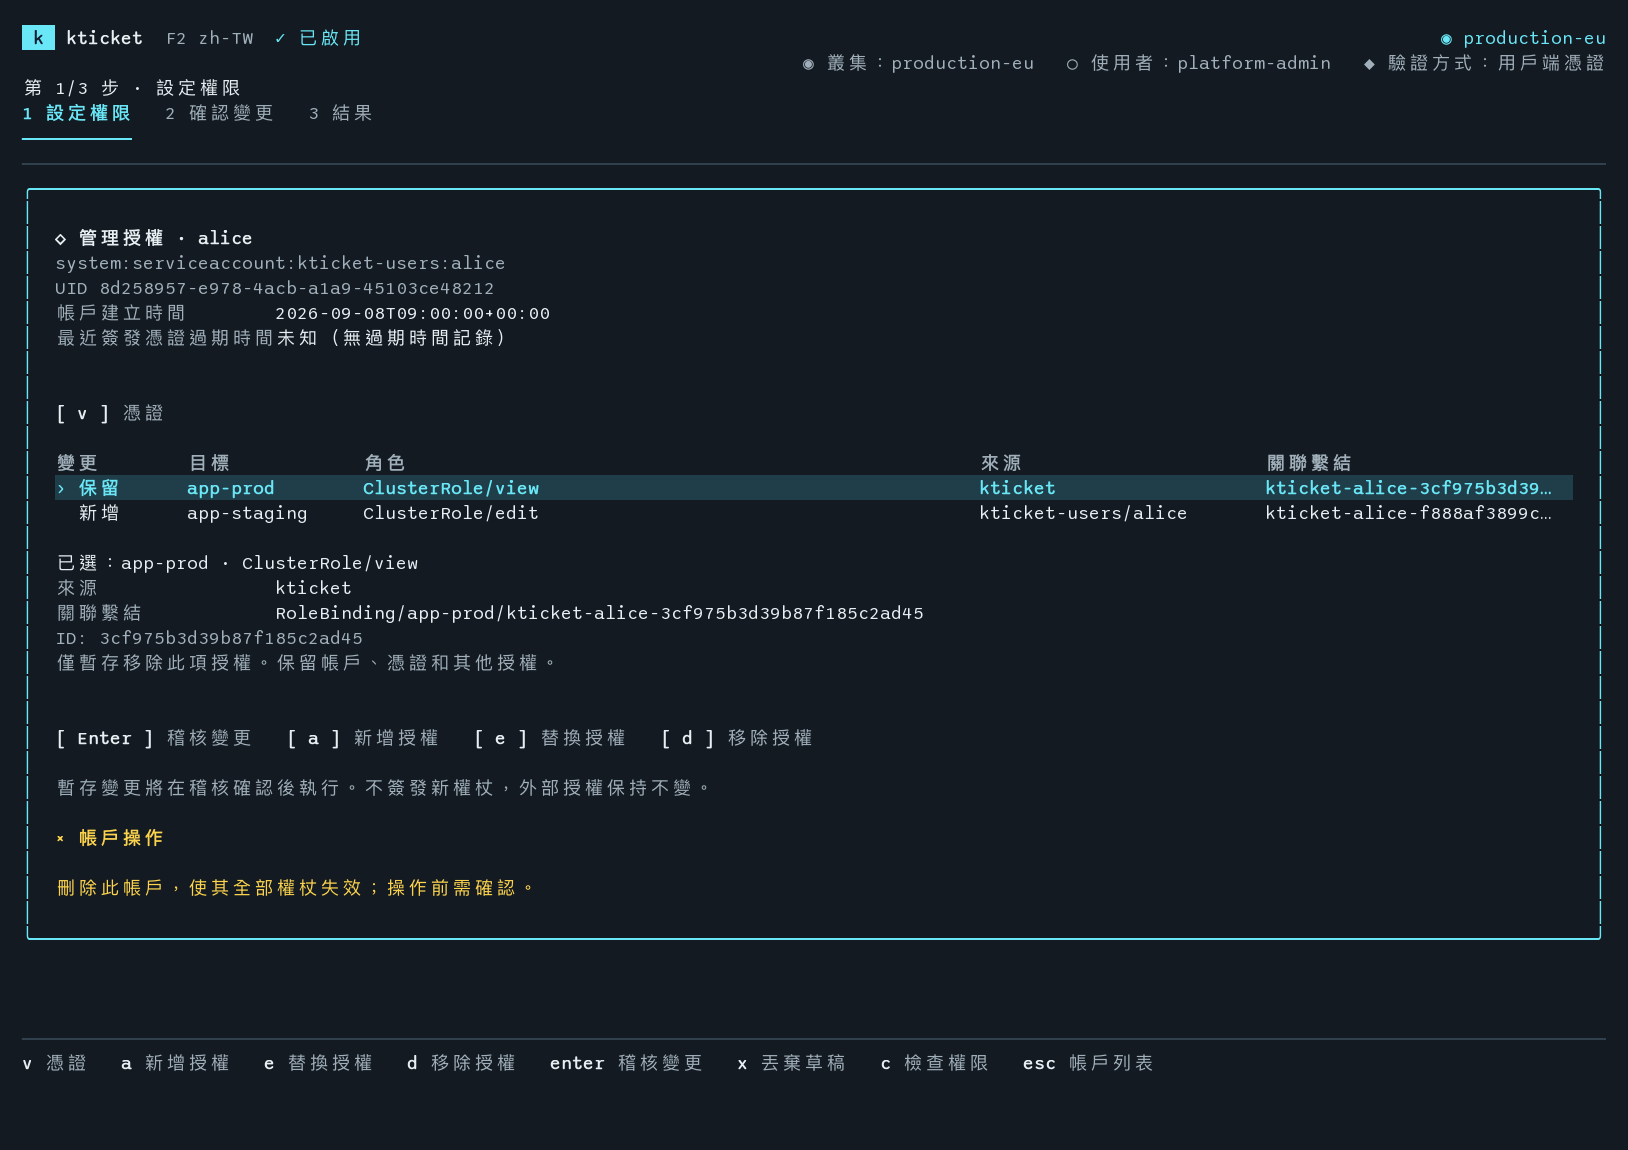
alice 保留 ClusterRole/view 於 app-prod,另有 ClusterRole/edit 暫存給 app-staging。所選列顯示完整繫結參照。Enter 在套用前確認草稿。
選取帳戶並按 Enter 開啟存取權編輯器。
| 按鍵 | 存取權編輯器操作 |
|---|---|
| a | 暫存新增授權 |
| e | 暫存所選授權的取代 |
| d | 暫存移除、復原暫存移除或取消暫存新增 |
| Enter | 確認整體計畫,再於確認頁面套用 |
| x | 捨棄草稿 |
| c | 檢查操作授權 |
| v | 查看憑證歷程 |
| r | 無草稿變更時確認帳戶撤銷 |
| Ctrl+R | 無草稿變更時重新整理 |
編輯內容在確認前保留於本機草稿。Esc 從確認返回編輯。返回帳戶清單、重新整理或撤銷帳戶前,須套用或捨棄草稿。外部指派呈灰色且唯讀,可選取查看主體及繫結參照。選取受管理授權或暫存新增項可確認草稿。
此處新增或取代授權也支援多選命名空間。取代一列會移除原授權,並在每個所選命名空間加入選定角色。
用 d 移除授權會保留帳戶與憑證。用 r 撤銷帳戶會刪除 ServiceAccount,使該 UID 的全部權杖失效。TUI 撤銷一律有確認頁面。
權限檢查接受命名空間、API 群組、資源或子資源、動詞及可選資源名稱。結果只描述選定操作,不列舉帳戶全部有效權限。指令碼的同類操作請參閱CLI 參考。