NO CRD
NO DATABASE
NO DAEMON
YES NATIVE RBAC
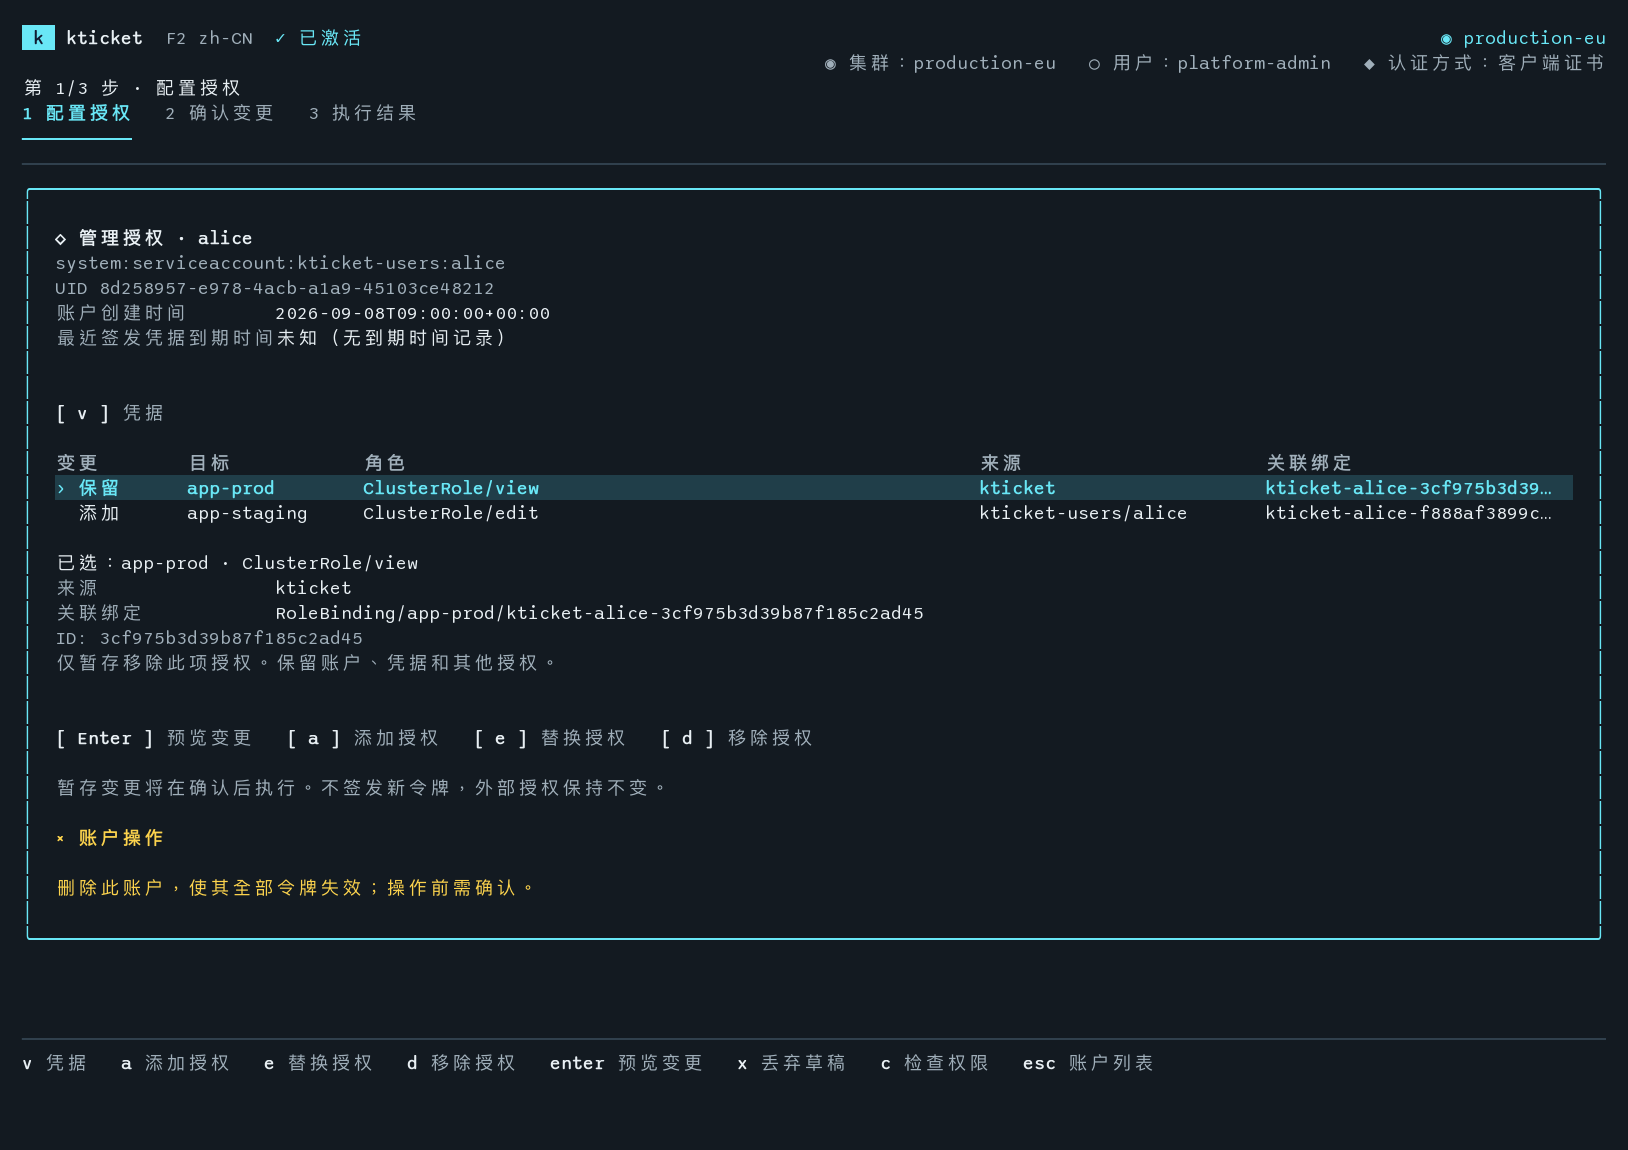
账户、凭据与授权
凭据到期后,账户仍保留。修改授权无需重新签发凭据;删除账户会使其全部令牌失效。
ACCOUNTServiceAccount保留至删除
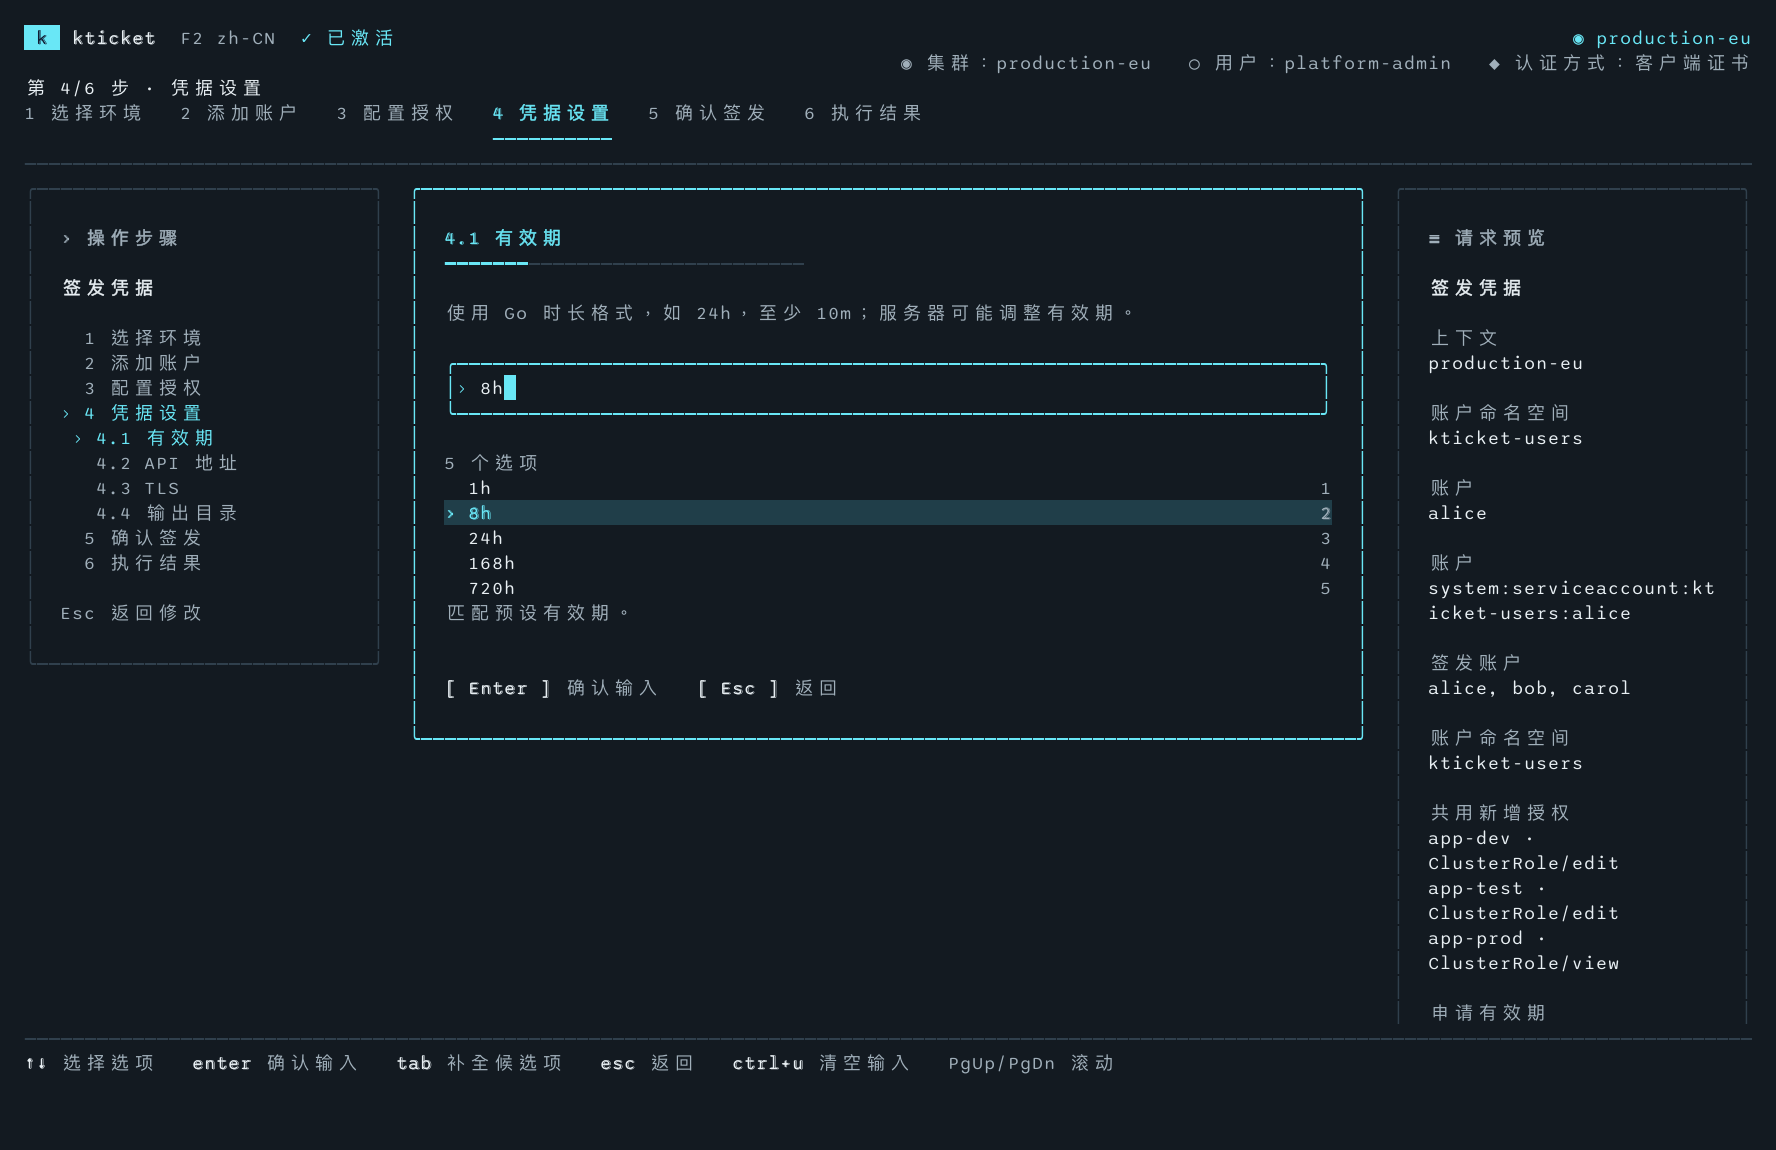
+CREDENTIALTokenRequest实际有效期由 API 服务器决定
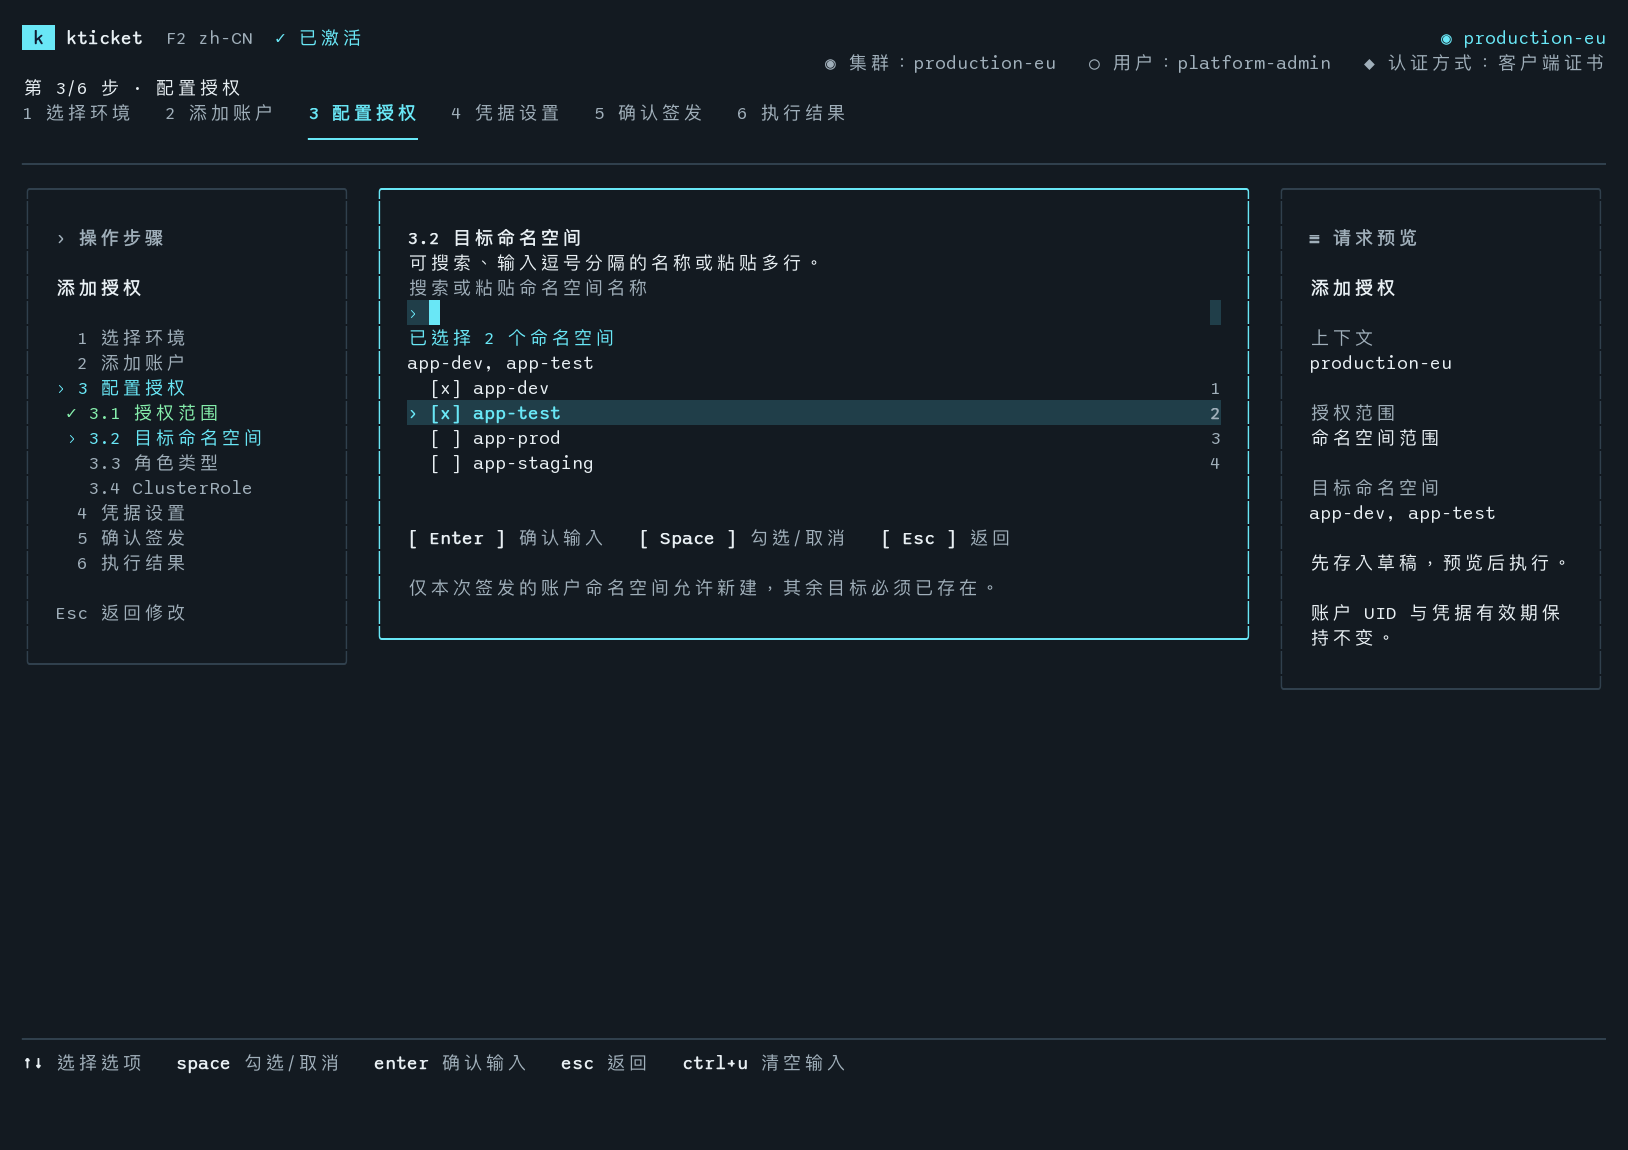
+GRANTSNative RBAC修改授权无需重新签发凭据
签发凭据与检查权限
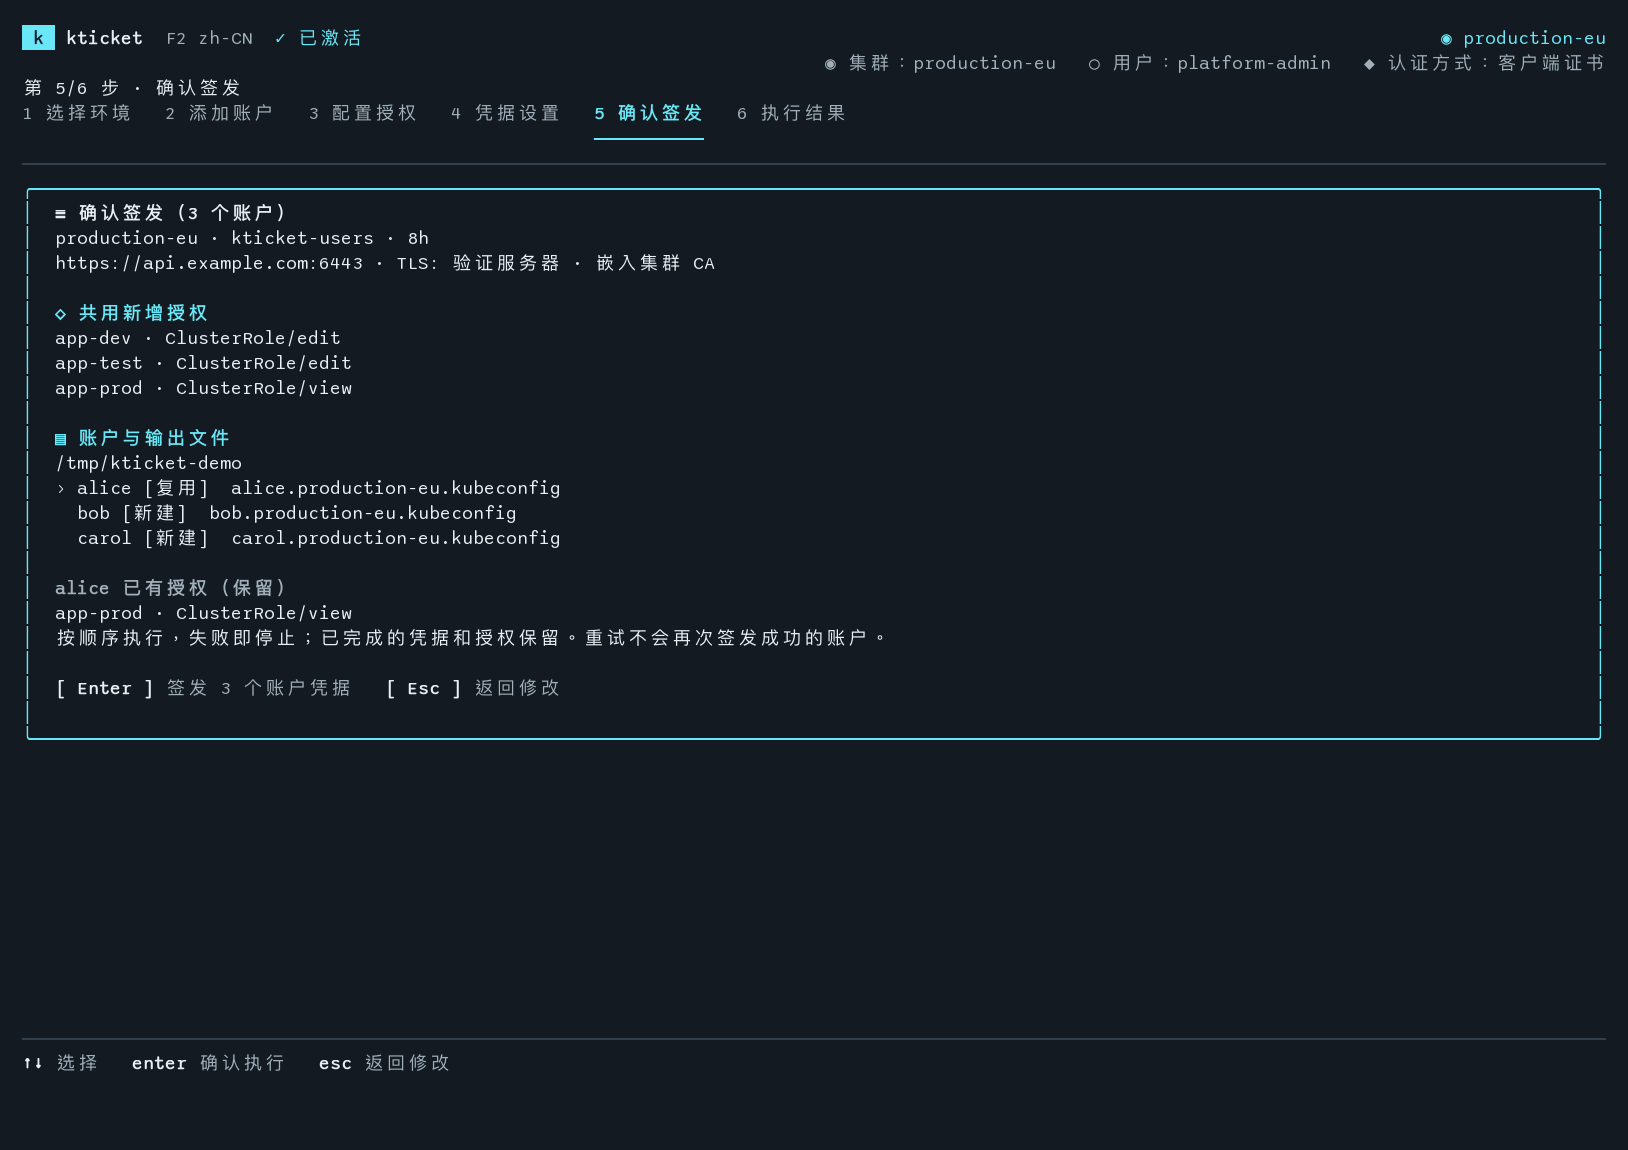
凭据保存为独立文件
令牌写入权限为 0600 的 kubeconfig 文件,不覆盖已有文件或符号链接。
admin.conf UNCHANGEDalice.kubeconfig 0600bob.kubeconfig 0600
批量签发凭据
统一设置权限和期限,一次核对全部输出路径。
ABC+8
检查权限
通过 SubjectAccessReview 检查权限。
get pods / app-prodALLOWED
查看签发记录
查看签发与到期时间、令牌主体和可用的审计 ID。
credential-id
终端界面与命令行
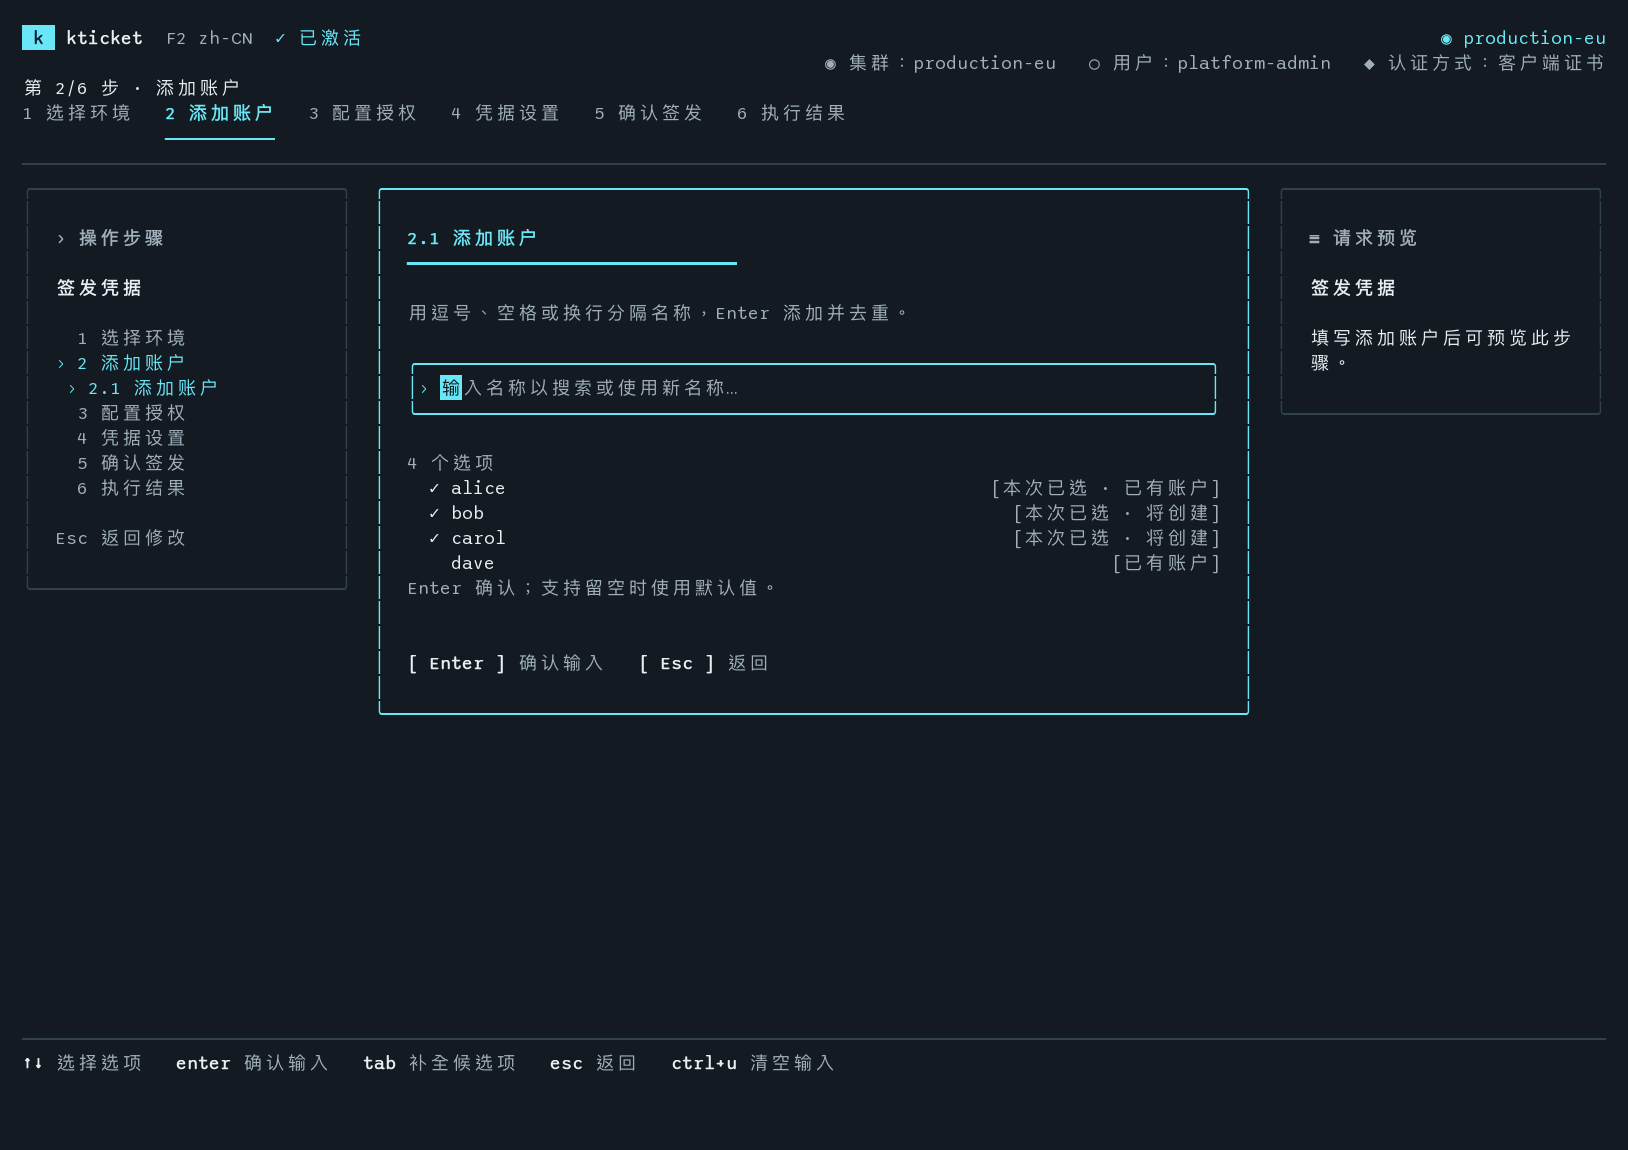
交互操作用 TUI,脚本用 CLI;F2 切换六种语言。
TUICLIF2 / 简体中文
在本机运行
kticket 在本机运行,使用现有 kubeconfig 与 Kubernetes API 协作,无需额外服务。
凭据只留在本机- 只连接你选择的 Kubernetes API。
- 没有遥测,也不需要在线激活。
- kubeconfig 不会离开你的本机。
了解账户与授权 ↗LOCALkticketsingle executable
KUBERNETES API
ServiceAccountaccountTokenRequestcredentialRoleBindinggrant
一次付费,$2.99 永久使用
永久单机 License 支持签发凭据和添加授权。
 kticket