Gérez les accès Kubernetes depuis votre terminal

kticket
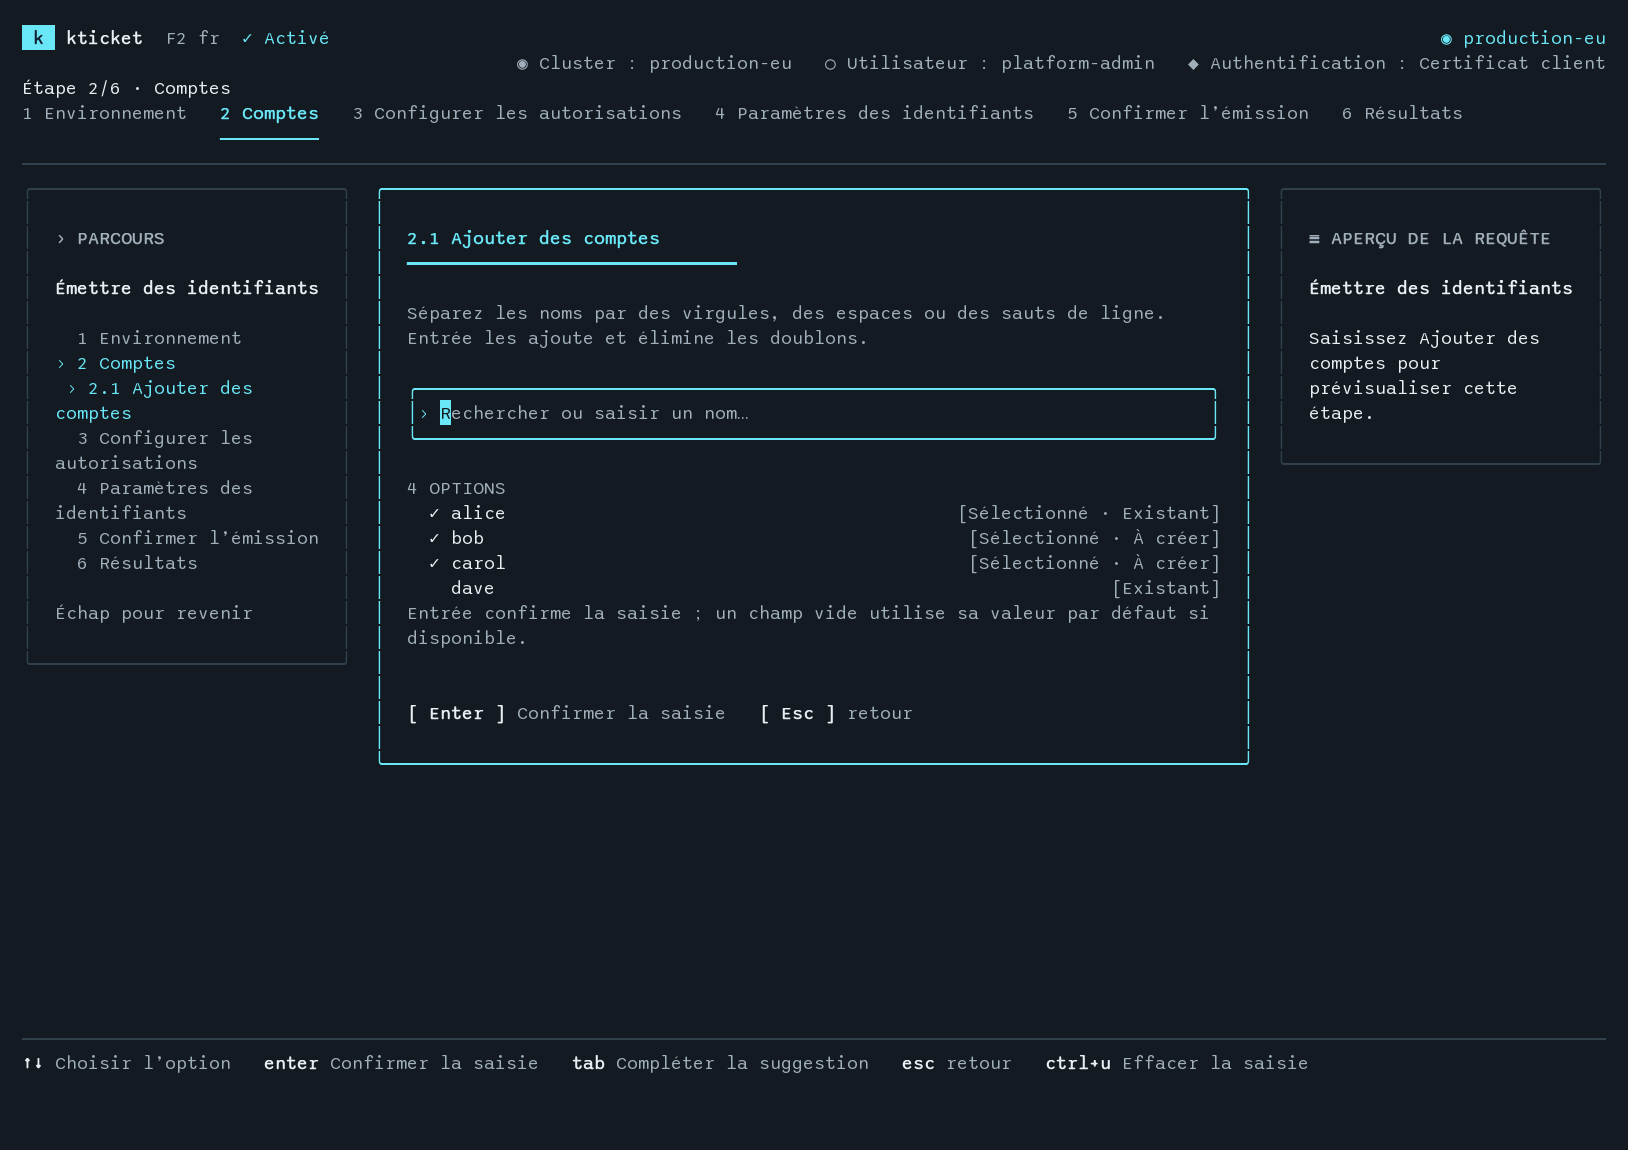
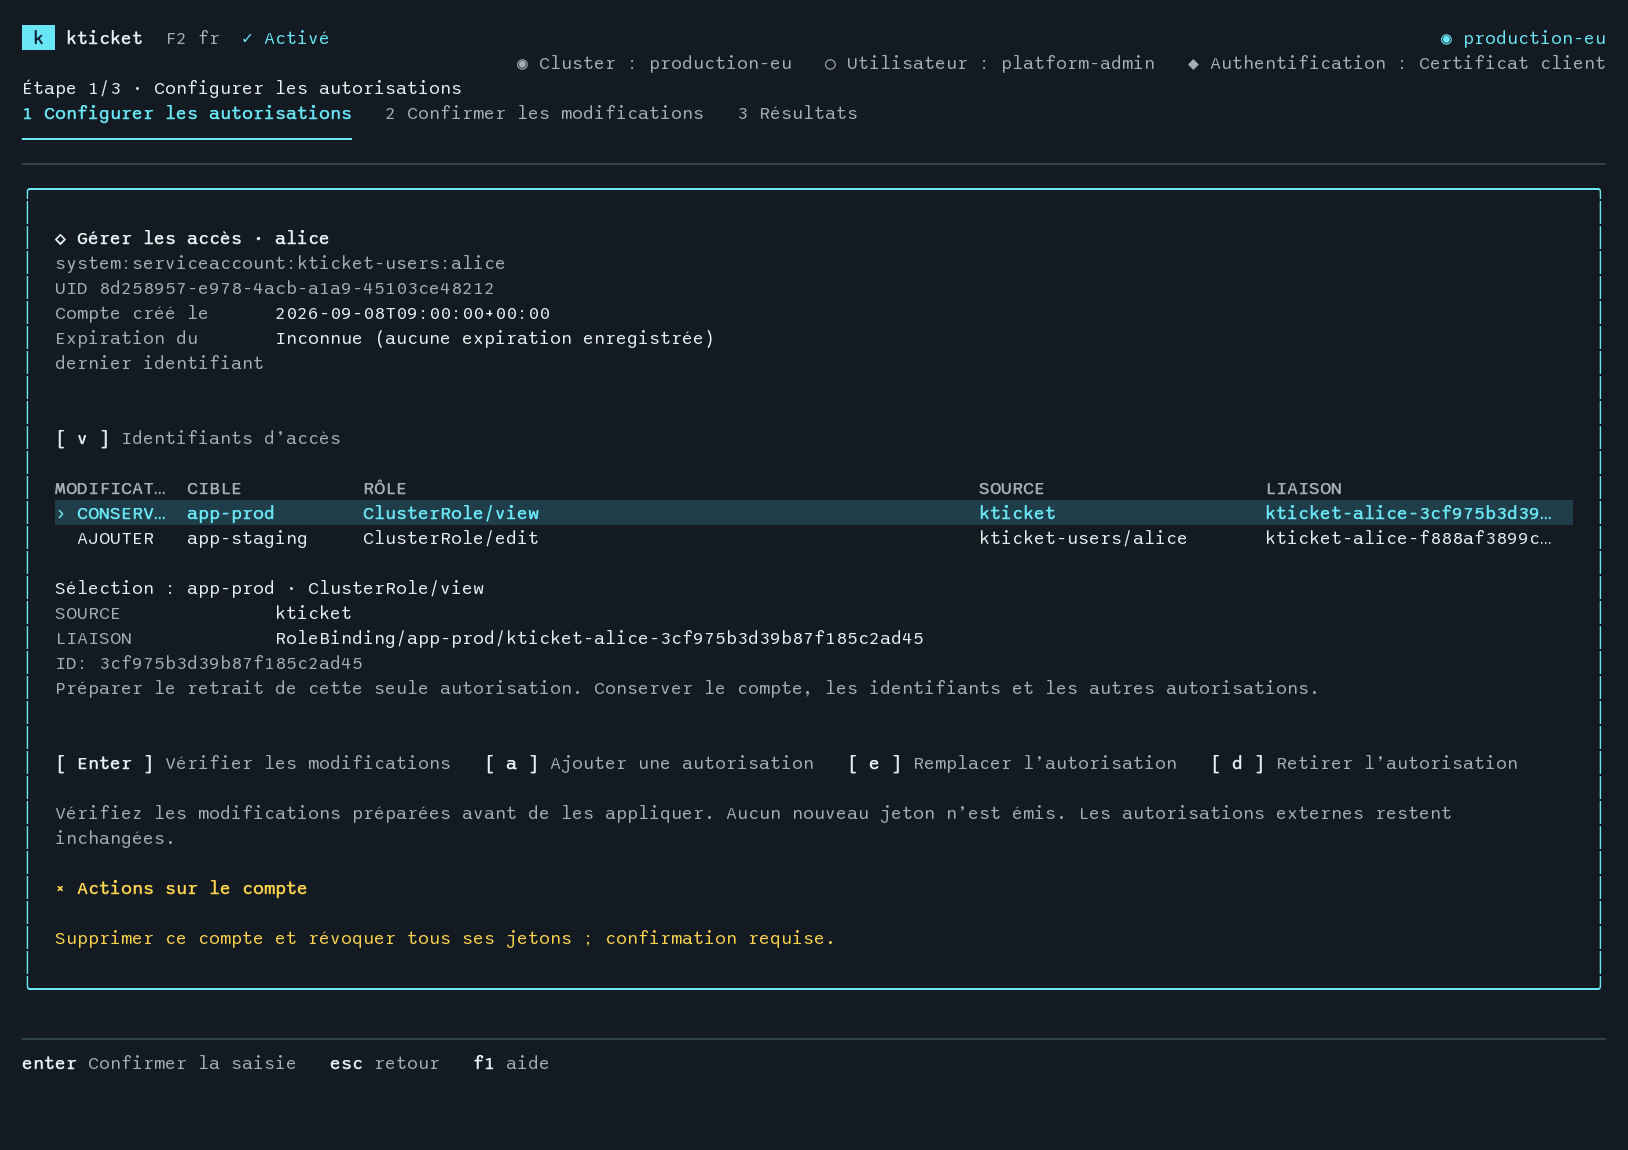
Écran de sélection des comptes kticket

SANS CRD

SANS BASE DE DONNÉES

SANS SERVICE RÉSIDENT

AVEC RBAC NATIF

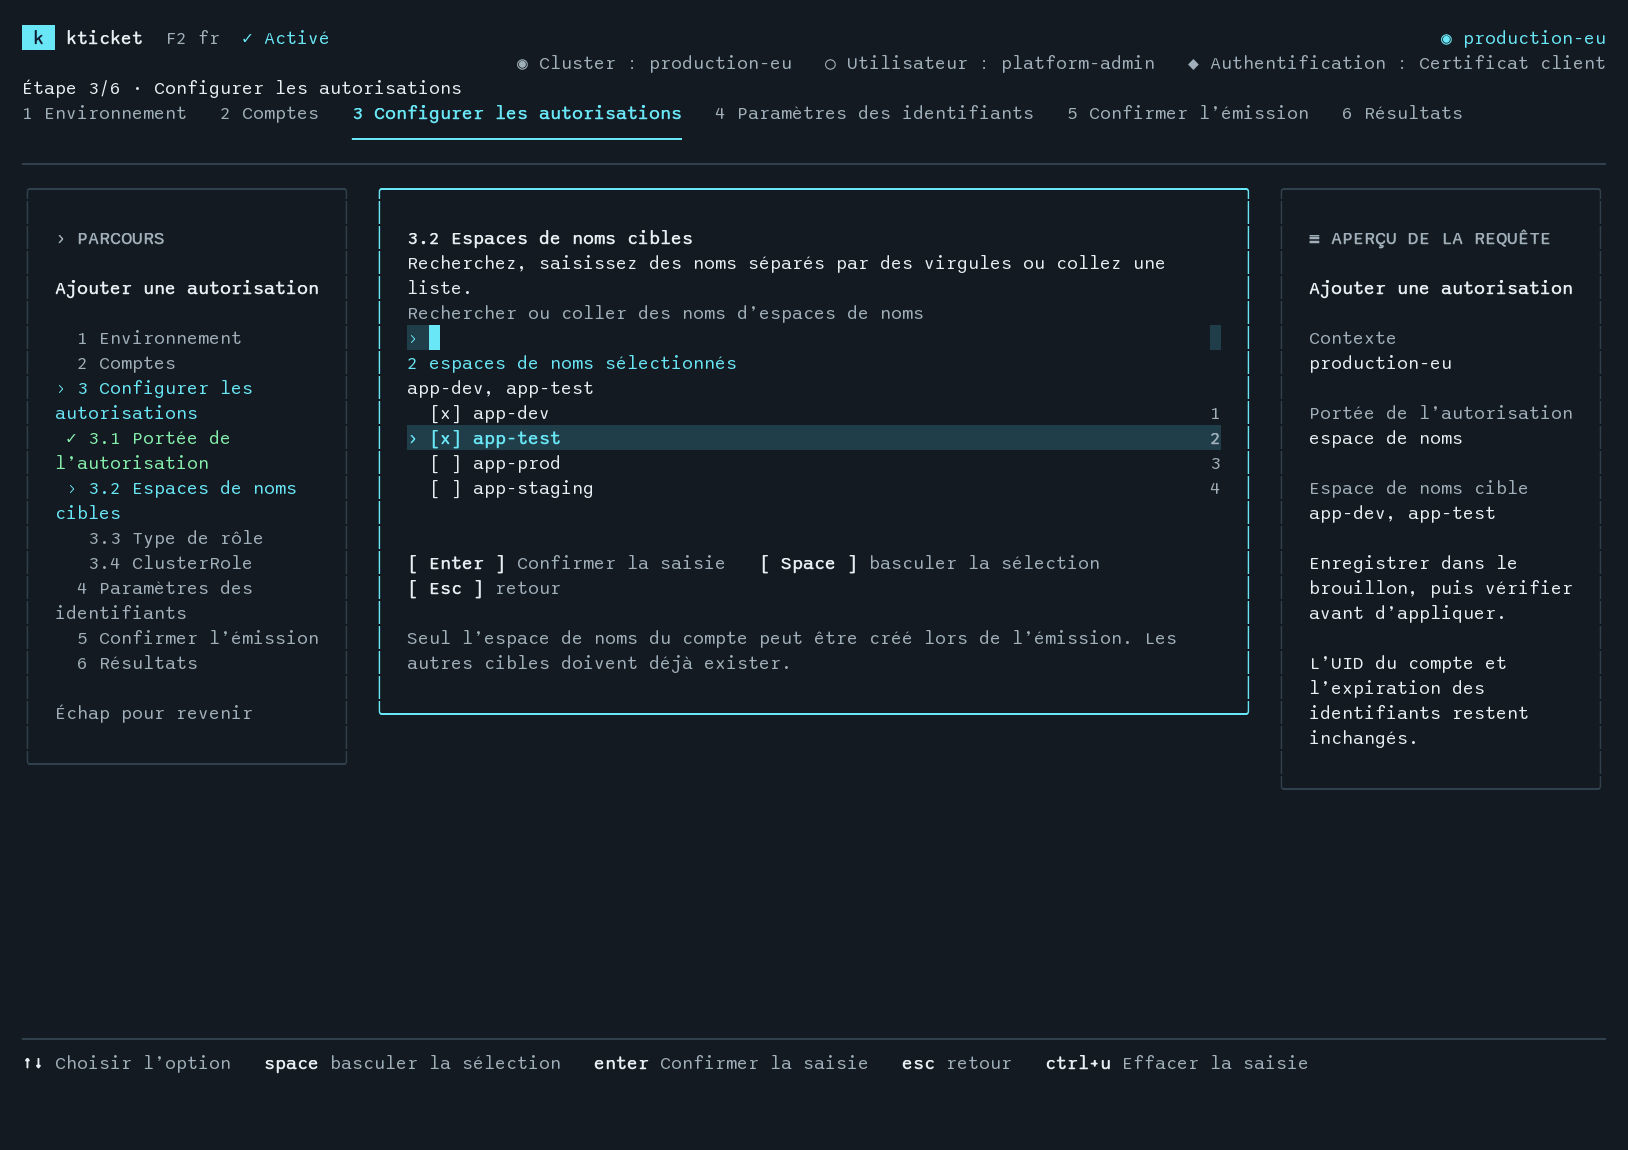
Comptes, identifiants et autorisations

Les comptes restent après l’expiration des identifiants. Modifiez les autorisations sans réémission ; supprimer un compte invalide tous ses jetons.

COMPTEServiceAccountConservé jusqu’à suppression
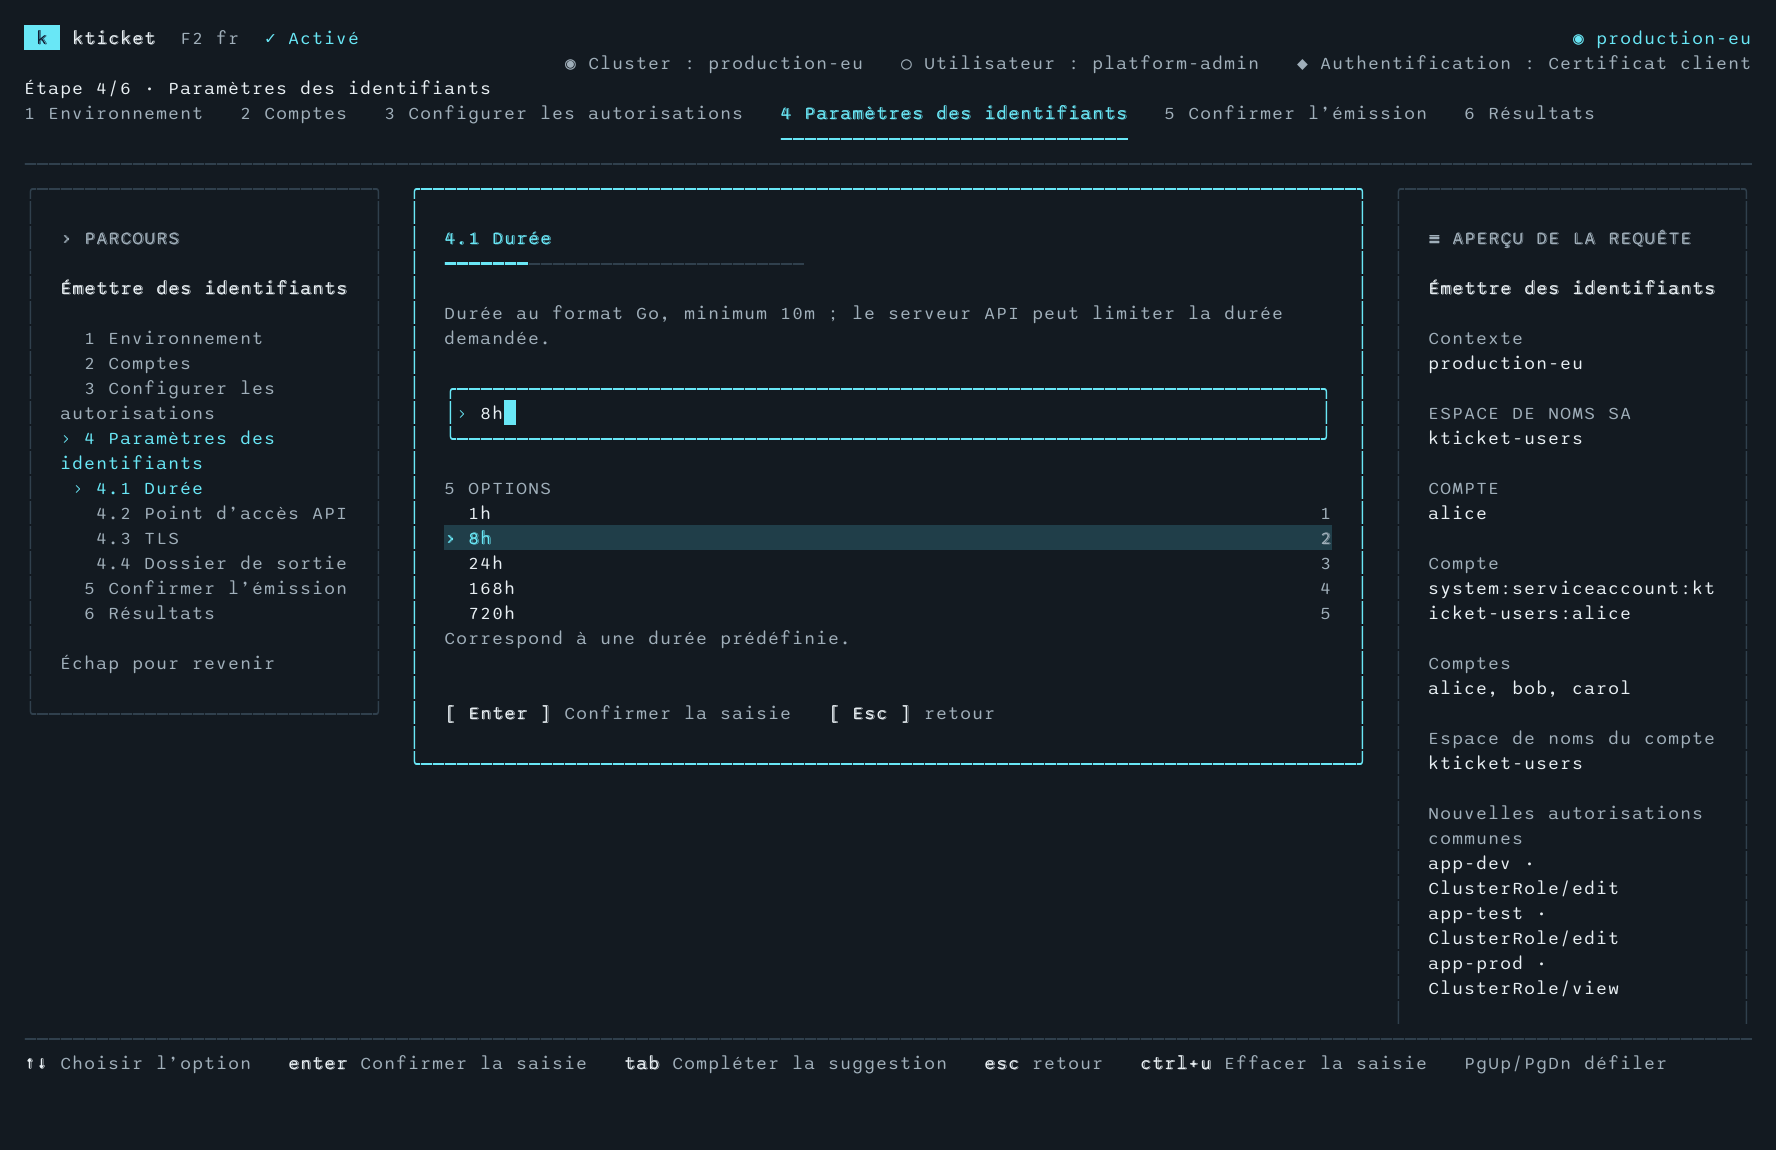
IDENTIFIANTTokenRequestDurée réelle contrôlée par le serveur API
AUTORISATIONSRBAC natifModifier sans réémettre les identifiants

Émettre des identifiants et vérifier l’accès

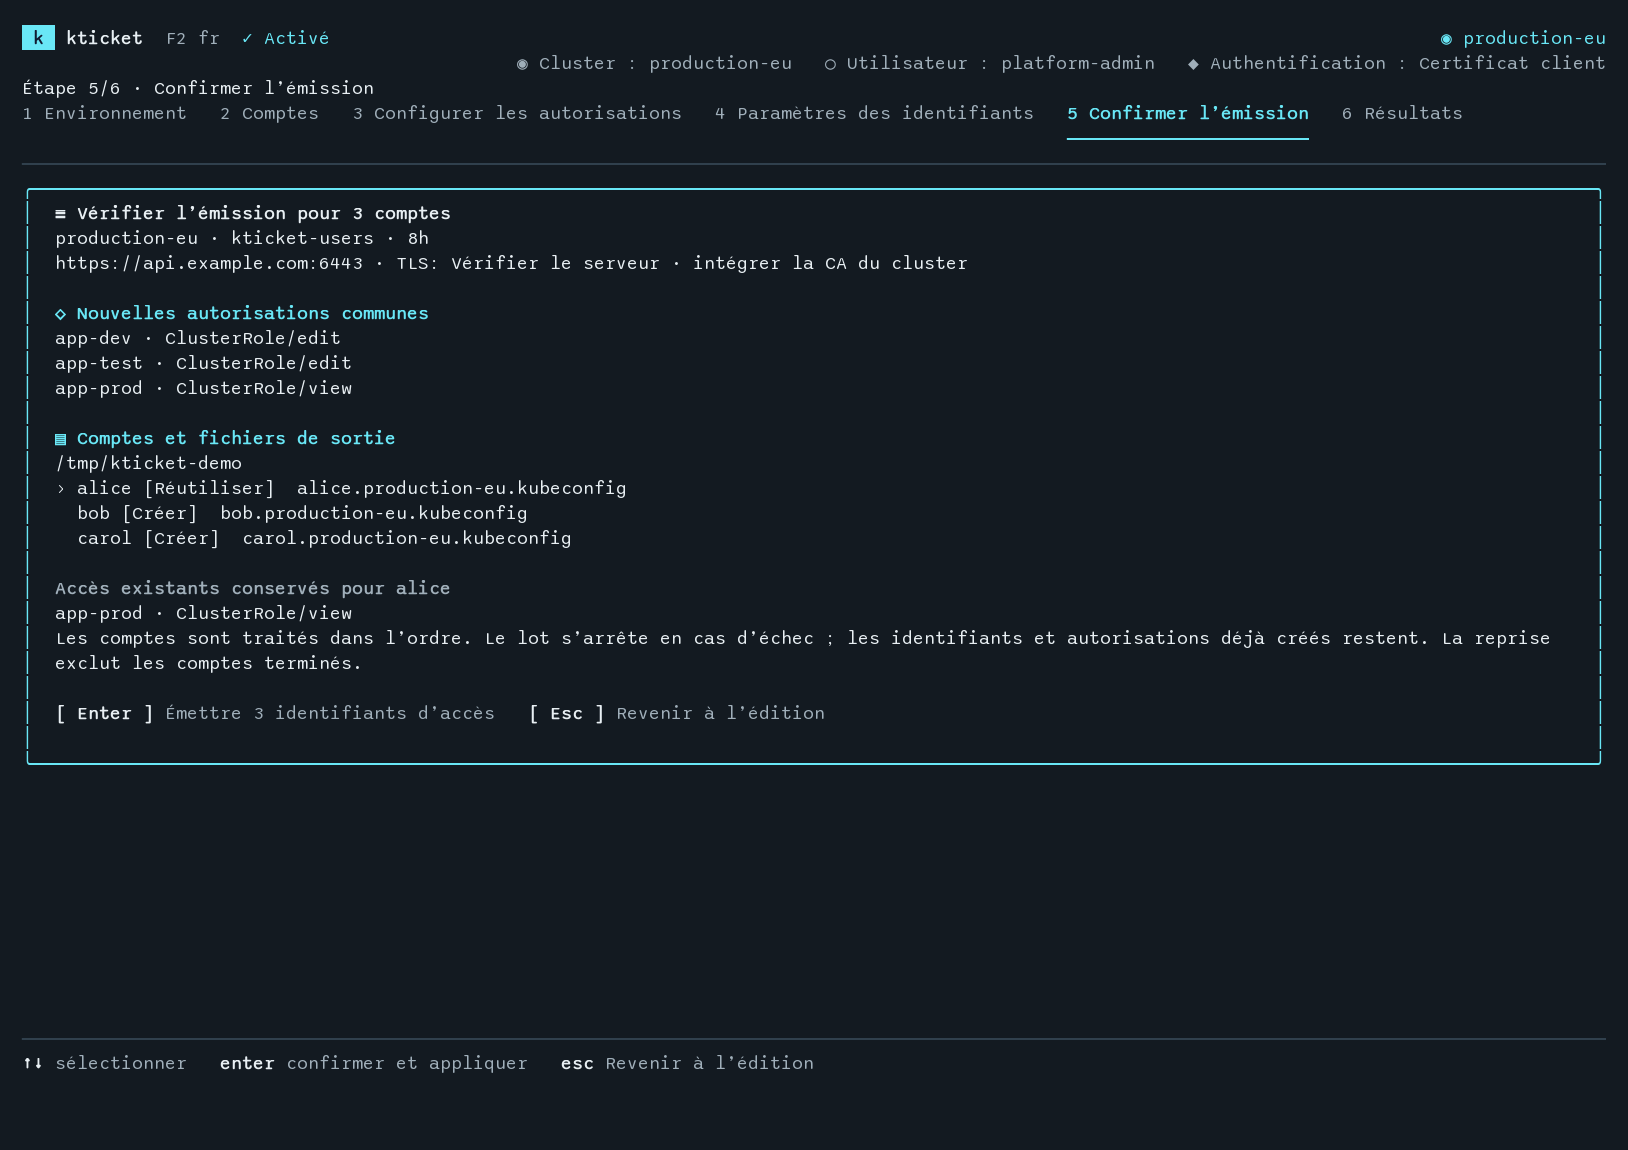
Enregistrer dans un fichier distinct

Les jetons vont uniquement dans des kubeconfigs 0600. Aucun fichier ou lien existant n’est écrasé.

Émission par lot

Définissez autorisations communes et durée ; vérifiez les chemins avant émission.

Vérifier les permissions

Vérifiez les permissions avec SubjectAccessReview.

get pods / app-prodAUTORISÉ

Enregistrements des identifiants

Consultez émission, expiration, sujets des jetons et ID d’audit disponibles.

Interface terminal et CLI

Utilisez le TUI en interactif ou la CLI dans les scripts. F2 change la langue du TUI.

Exécution locale

kticket s’exécute sur votre machine et utilise votre kubeconfig existant pour communiquer avec l’API Kubernetes. Aucun service supplémentaire n’est requis.

Vos identifiants restent locaux
  • Connexion uniquement à l’API Kubernetes choisie.
  • Aucune télémétrie ni activation en ligne.
  • Votre kubeconfig reste sur votre machine.
Fonctionnement des comptes et autorisations
LOCALkticketun seul exécutable
API KUBERNETES
ServiceAccountcompteTokenRequestidentifiantRoleBindingautorisation

$2.99 pour une licence perpétuelle

Émettez des identifiants et ajoutez des autorisations avec une licence perpétuelle pour une machine.