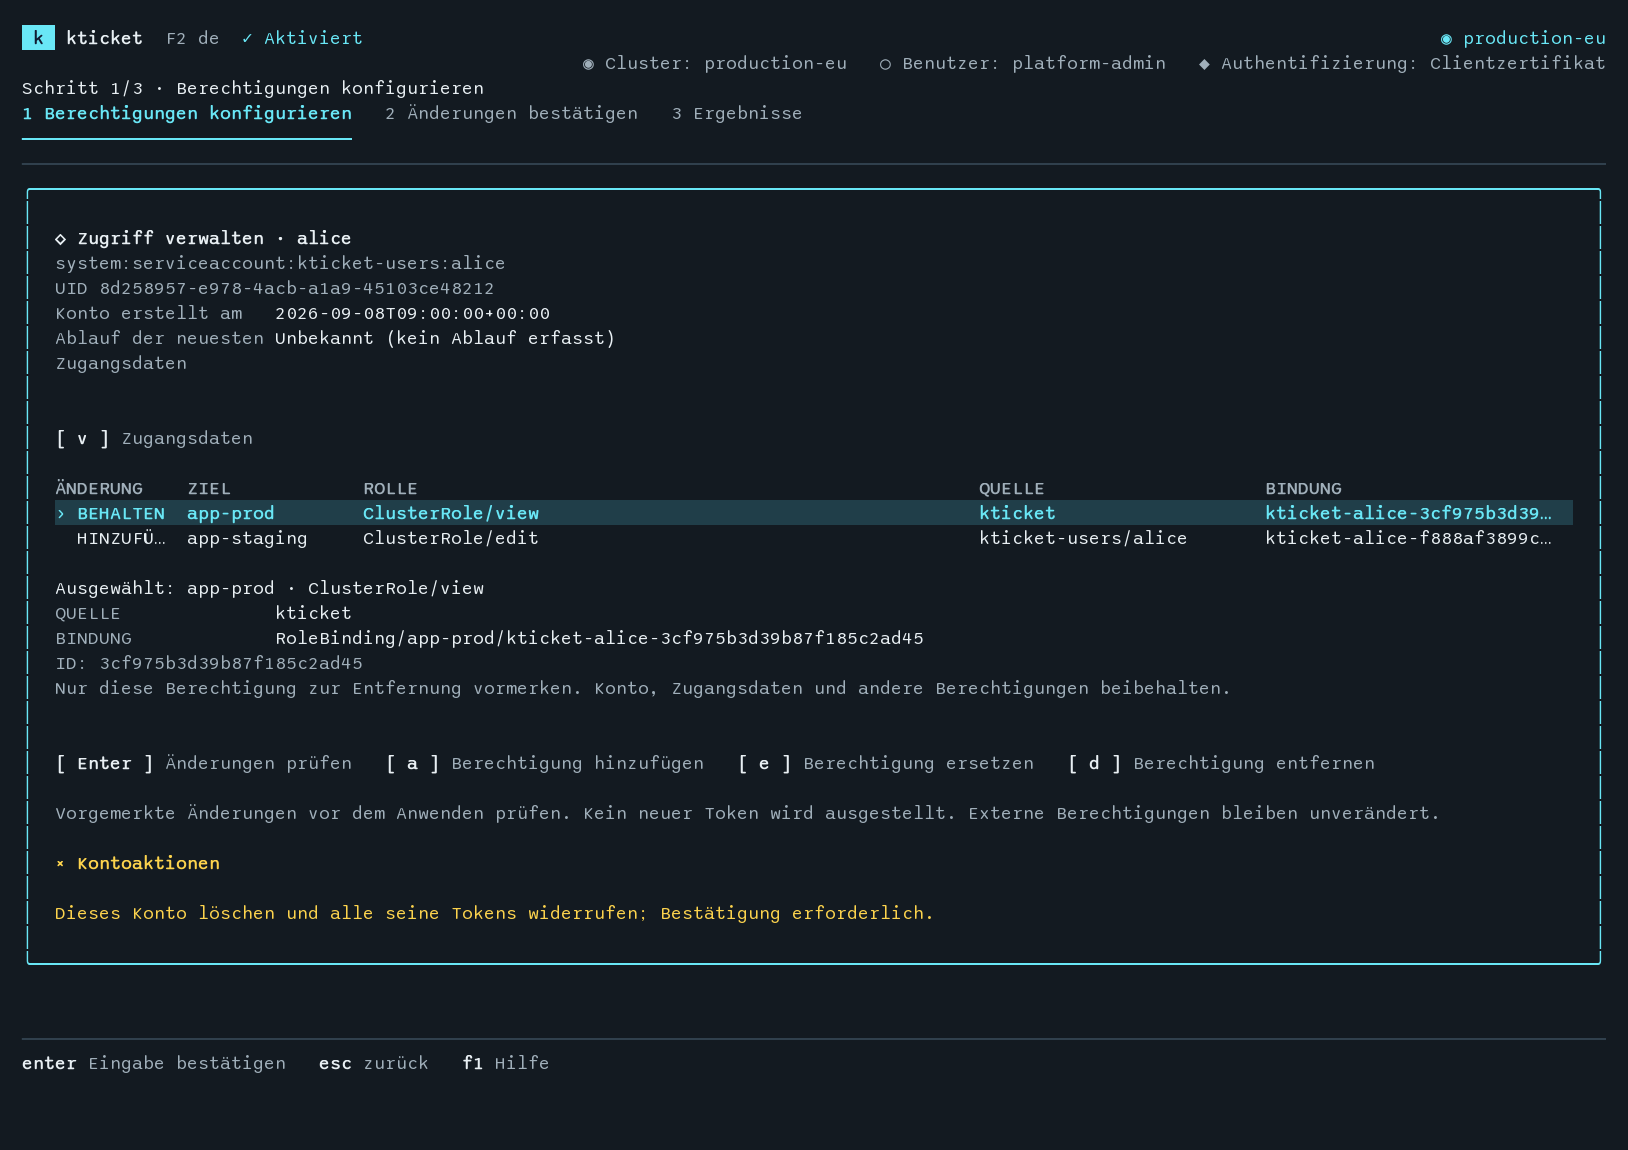
Kubernetes-Zugriff im Terminal verwalten kticket
Aufzeichnung konnte nicht geladen werden. Siehe Bildschirmbilder unten.
OHNE CRD
OHNE DATENBANK
OHNE HINTERGRUNDDIENST
MIT NATIVEM RBAC
Konten, Zugangsdaten und Berechtigungen Konten bleiben nach Ablauf der Zugangsdaten bestehen. Berechtigungen lassen sich ohne Neuausstellung ändern; das Löschen eines Kontos macht alle seine Tokens ungültig.
KONTO ServiceAccount Bleibt bis zur Löschung
+ ZUGANGSDATEN TokenRequest API-Server bestimmt tatsächliche Dauer
+ BERECHTIGUNGEN Natives RBAC Ohne Neuausstellung aktualisieren
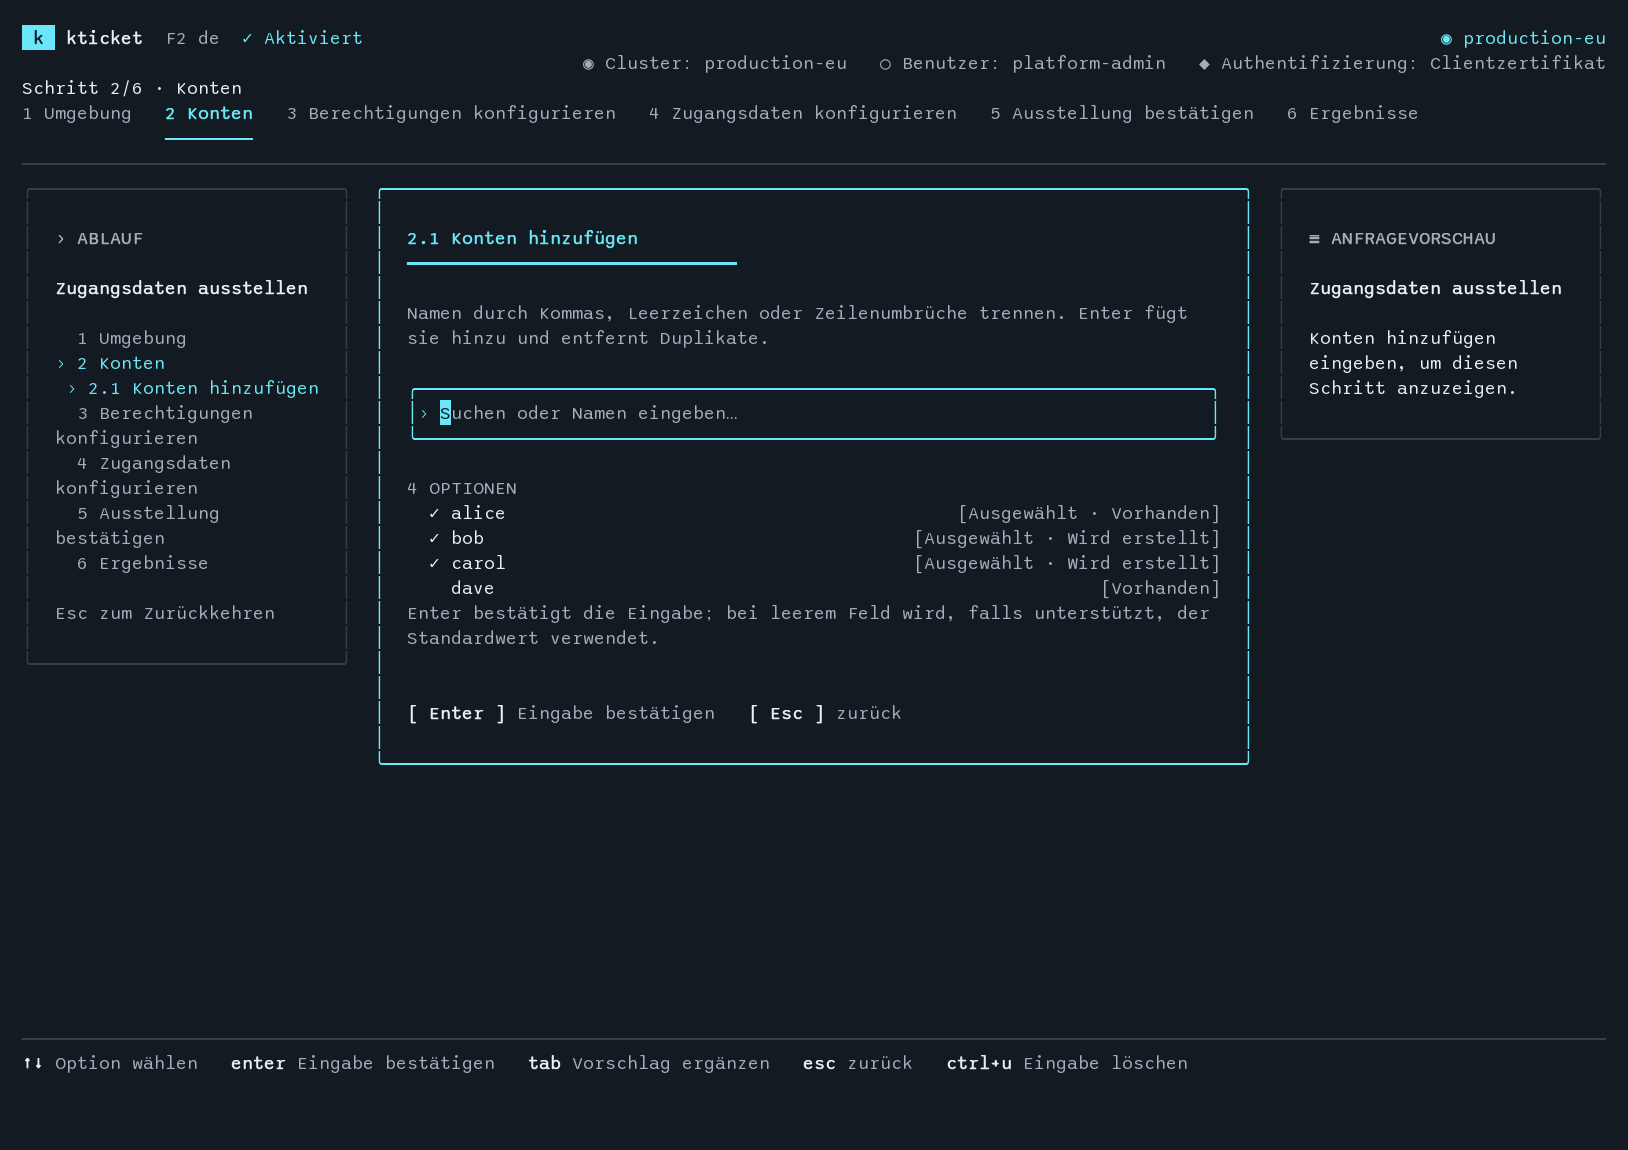
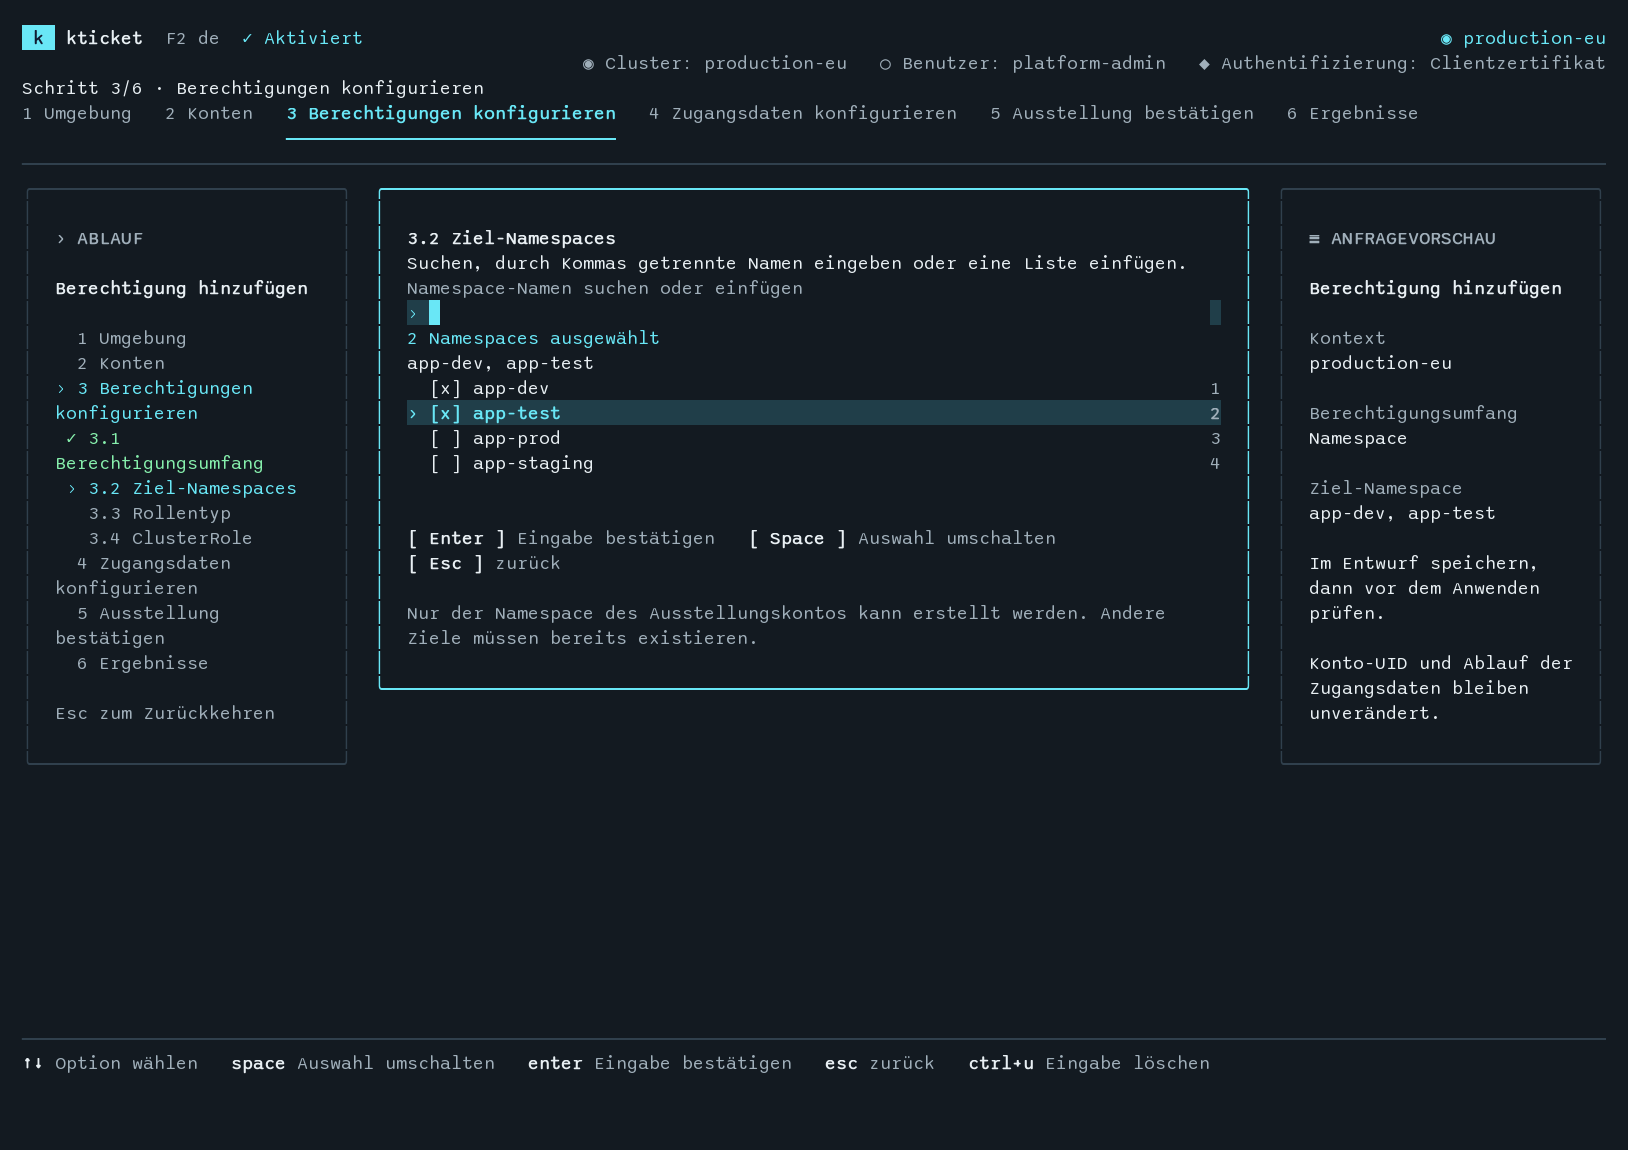
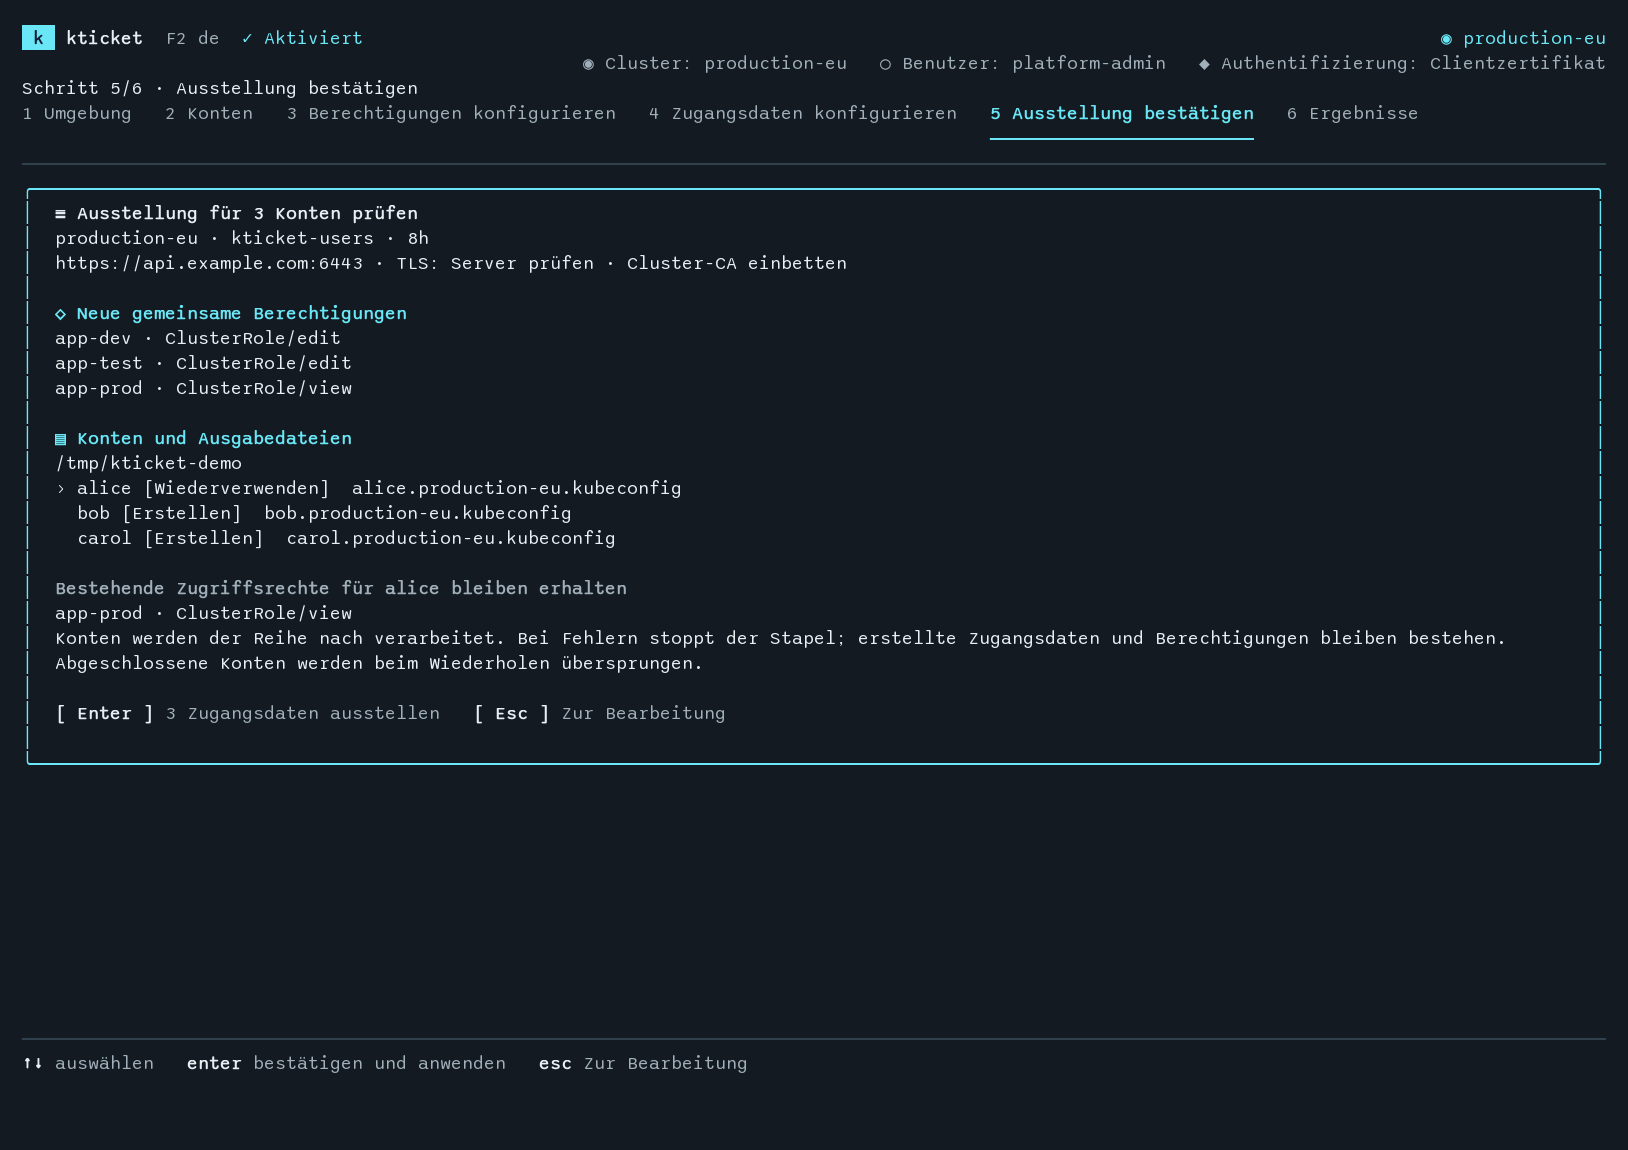
Kontoauswahl, Ausstellung und Berechtigungsbearbeitung 01 Konten Vorhandene Konten behalten Berechtigungen; neue werden erst nach Prüfung erstellt. ↗ 02 Namespaces Eine Berechtigung pro Namespace; Duplikate werden übersprungen. ↗ 03 Zugangsdaten Gültigkeitsdauer, API-Server, TLS-Prüfung und Ausgabeverzeichnis festlegen. ↗ 04 Prüfung Konten, Berechtigungen, Dauer, Verbindung und Ausgabepfade prüfen. ↗ 05 Zugriff Entwurf bestätigen, um Änderungen anzuwenden. ↗
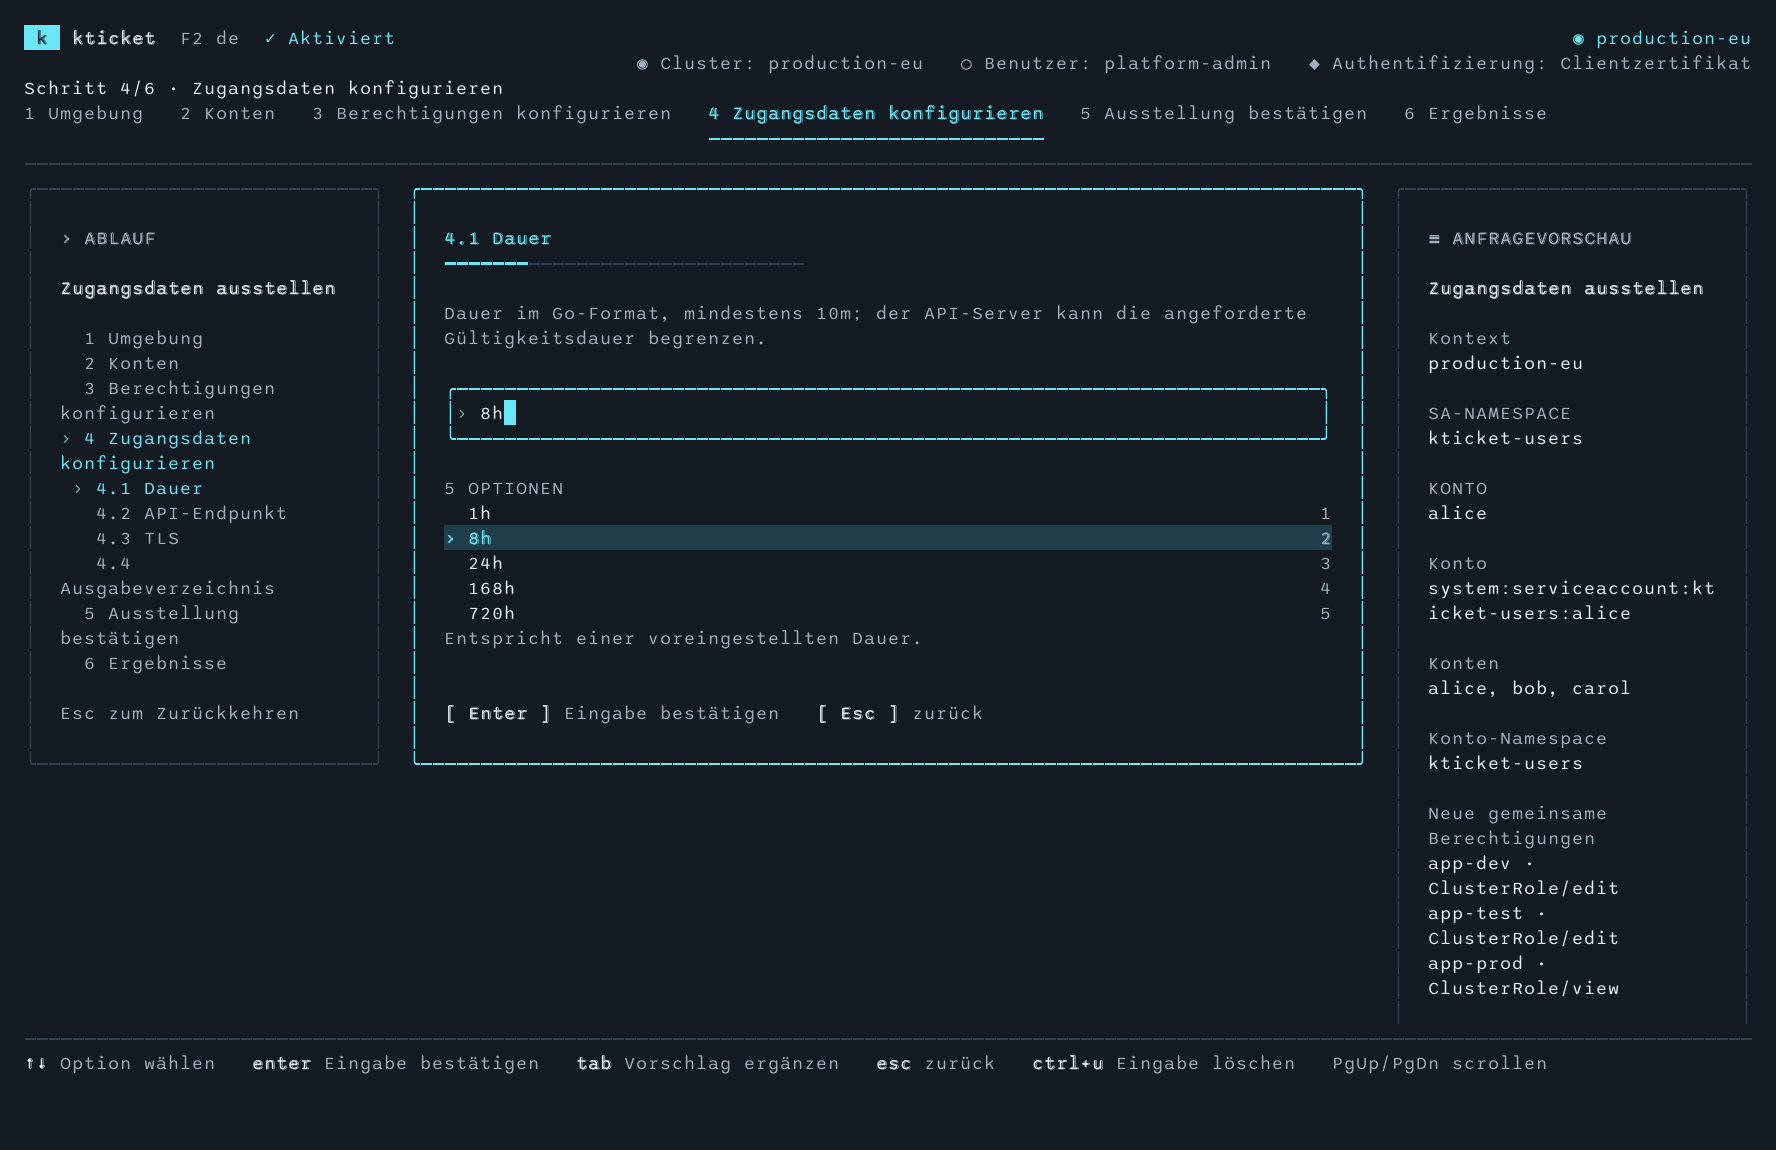
Zugangsdaten ausstellen und Zugriff prüfen Zugangsdaten in separater Datei speichern Tokens werden nur in kubeconfigs mit 0600 geschrieben. Vorhandene Dateien und Links werden nie überschrieben.
admin.conf UNVERÄNDERT alice.kubeconfig 0600 bob.kubeconfig 0600
Stapelausstellung Gemeinsame Berechtigungen und Dauer setzen; Ausgabepfade vor Ausstellung prüfen.
A B C +8
Berechtigungen prüfen Berechtigungen mit SubjectAccessReview prüfen.
get pods / app-prodERLAUBT
Zugangsdaten-Einträge Ausstellungs- und Ablaufzeiten, Token-Subjekte und Audit-IDs ansehen.
credential-id
Terminaloberfläche und CLI Interaktiv die TUI, in Skripten die CLI nutzen. F2 wechselt die TUI-Sprache.
TUI CLI F2 / Deutsch
Läuft lokal kticket läuft auf Ihrem Rechner und nutzt Ihre vorhandene kubeconfig für die Kubernetes-API. Kein zusätzlicher Dienst ist erforderlich.
Ihre Zugangsdaten bleiben lokal Verbindung nur zur gewählten Kubernetes-API. Keine Telemetrie und keine Online-Aktivierung. Ihre kubeconfig bleibt auf Ihrem Rechner. So funktionieren Konten und Berechtigungen ↗ LOKAL kticket eine ausführbare Datei
KUBERNETES-API
ServiceAccount Konto TokenRequest Zugangsdaten RoleBinding Berechtigung
$2.99 Mit einer unbefristeten Lizenz für ein Gerät Zugangsdaten ausstellen und Berechtigungen hinzufügen.
 kticket